Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Nodejs TypeScript Rust Microservicios Docker AWS
¡Envía tu código con confianza! Los escáneres estándar te inundarán con falsas alarmas, mientras que las revisiones manuales cuestan miles.
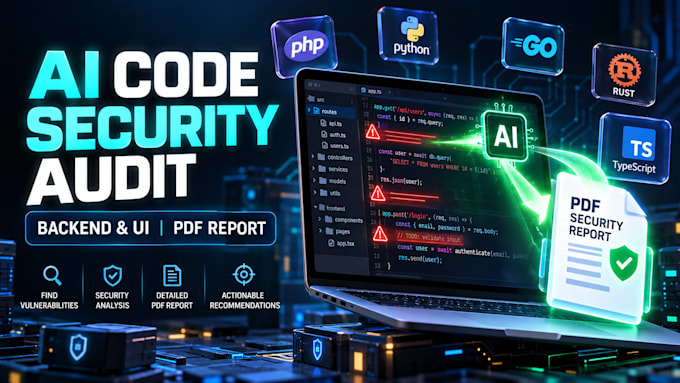
Ofrezco una Auditoría de Seguridad de Código impulsada por AI para bases de código Backend y UI, entregando un informe en PDF claro y accionable que muestra exactamente qué es vulnerable y cómo protegerlo.
Pilas soportadas:
Backend: PHP, Go (Golang), Python, Rust, Node.js, TypeScript Frontend/UI: JavaScript, TypeScript (React, Angular, Vue)
Elige tu nivel:
Básico ($75 - Claude Sonnet): Para módulos pequeños o código UI. Revisa riesgos OWASP Top 10, problemas de SQL/consulta, XSS, secretos expuestos y configuraciones inseguras.
Estándar ($150 - Claude Opus): Análisis profundo de múltiples archivos. Rastrea fallos complejos en lógica de autenticación/sesión, brechas en control de acceso (IDOR), condiciones de carrera y riesgos en flujo de datos.
Tu informe en PDF incluye:
Nota: Solo informe PDF de diagnóstico. No se incluyen correcciones de código (envíame un mensaje para una oferta personalizada si necesitas parches).
Tecnología de desarrollo:
Otros
Experiencia:
Otros
Traducción automática
¿Arreglarás los errores que encuentres en mi código?
No. Para mantener esta auditoría rápida y asequible, este servicio entrega un informe completo en PDF con ejemplos de remediación recomendados. Tu equipo se encarga de la implementación. Sin embargo, si tu base de código está en una pila en la que trabajo activamente, podemos discutir una orden personalizada separada para arreglos después de la auditoría.
¿Se mantiene confidencial mi código fuente propietario?
Sí. Tu código se procesa estrictamente a través de API o espacios de trabajo privados sin retención de entrenamiento, y todas las copias locales de tus archivos se eliminan permanentemente inmediatamente después de que tu pedido se marca como completo.
¿Por qué no simplemente pego mi código en AI yo mismo?
Las solicitudes directas de AI en bases de código grandes pierden contexto entre archivos, hallucinan errores inexistentes y alcanzan rápidamente los límites de tokens. Estás pagando por una solicitud estructurada de seguridad, orquestación de ventana de contexto en toda tu arquitectura, verificación de falsos positivos y un documento PDF pulido y listo para desarrolladores.
¿Cómo comparto mi código contigo?
Puedes proporcionar un archivo .zip de las carpetas específicas que deseas auditar o conceder acceso de solo lectura temporal a un repositorio privado de GitHub/GitLab.
