Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
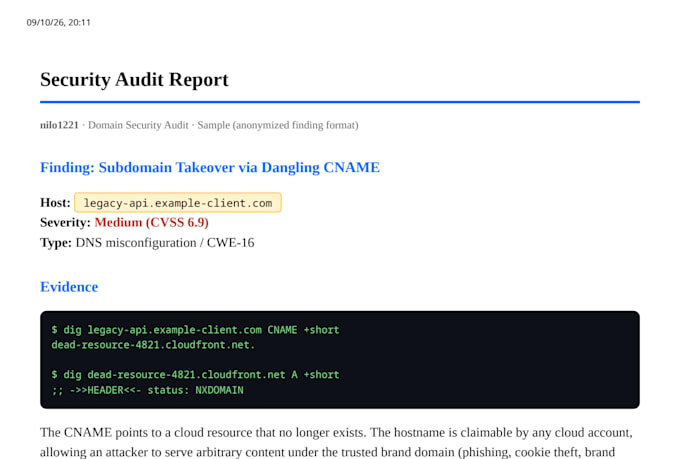
Los registros DNS de tu dominio pueden apuntar a recursos en la nube inactivos, y cualquiera puede reclamarlos. Esto es una toma de control de subdominio: un atacante sirve contenido bajo EL NOMBRE de dominio confiable. Busco estos en plataformas de bug bounty, y ahora ofrezco la misma recon automatizada como un servicio de auditoría.
LO QUE REVISO - 100% pasivo, sin intrusión:
- CNAMEs colgantes en AWS, Azure, CloudFront, Unbounce, Heroku y más de 15 proveedores
- Huellas de servicios no reclamados
- Archivos sensibles expuestos (.git, .env, copias de seguridad)
- Configuraciones DNS incorrectas y riesgos en la delegación NS
- Secretos y claves API en código público
ENTREGA: informe en PDF limpio - cada hallazgo con evidencia, severidad y pasos exactos para solucionarlo.
Debes ser propietario del dominio o tener autorización por escrito.


Proveedor de la nube:
Amazon Web Services
Experiencia:
Otros