Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
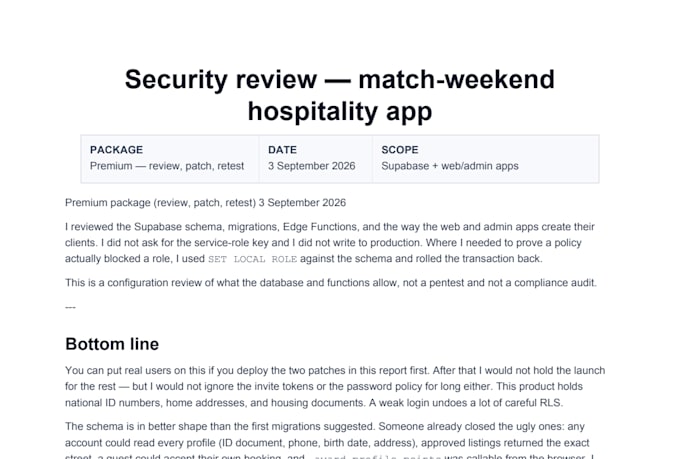
Tu app creada con IA funciona. Pero, ¿realmente es segura para lanzar?
Esta es una revisión técnica de seguridad, no una prueba de penetración ni una auditoría de cumplimiento. Verifico lo que tu configuración de Supabase realmente permite, no lo que tu herramienta de IA afirma que está configurado.
Solo necesito acceso de solo lectura, una invitación como colaborador o tus esquemas/migraciones. Nunca pido tu clave de service-role, y cualquier verificación en vivo es segura para revertir.
Me especializo en auditar apps construidas con Lovable, Bolt, Replit, Cursor y Base44 en Supabase/PostgreSQL, enfocándome en Row Level Security (RLS), autenticación, autorización y exposición de datos.
Lo que verifico: políticas RLS, acceso a nivel de tabla, acceso anónimo, autenticación y roles, funciones SECURITY DEFINER, claves/credenciales expuestas, políticas de almacenamiento, Edge Functions, aislamiento de datos.
Recibirás un informe priorizado Critical / High / Medium / Recomendación que explica qué está mal, por qué importa y cómo solucionarlo. Sin jerga, sin escaneo genérico.
¿Quieres que también lo arregle? Elige Premium y yo implementaré y volveré a probar las correcciones críticas.
¿No estás seguro de qué paquete es el adecuado? Envíame un mensaje con tu stack primero.
Technology Product Engineering Leader
Idiomas
Traducción automática
Traducción automática
¿Puedes auditar una aplicación construida con Lovable o Bolt?
Sí, esa es mi especialidad, especialmente cuando está en Supabase.
¿Verificas RLS en Supabase?
Sí, RLS es el núcleo de la auditoría — políticas, acceso a tablas, roles y si los usuarios pueden acceder a los datos de otros usuarios.
¿Solo usas un escáner de seguridad automatizado?
No. Las herramientas automatizadas pueden pasar por alto problemas específicos de autorización en la aplicación o generar falsos positivos. Reviso manualmente la configuración y verifico el comportamiento real cuando es apropiado.
¿Necesitas mi clave de service-role o acceso completo de administrador?
No. Una invitación de solo lectura a tu proyecto de Supabase, o solo tus archivos de esquema y migraciones, es suficiente para Basic y Standard. Premium (donde implemento correcciones) requiere solo acceso de escritura a una copia de staging o rama — nunca directamente en producción.
¿Qué pasa si no encuentro problemas de seguridad?
Es un buen resultado — aún así recibirás un informe que documenta lo que se revisó y confirma el estado de seguridad.
¿Puedes solucionar los problemas que encuentres?
Sí, en Premium — implemento y vuelvo a probar las correcciones críticas o de alta prioridad.
¿Es esto una prueba de penetración?
No. Esto es una auditoría técnica de seguridad y configuración de la aplicación, no una prueba de penetración formal, certificación o auditoría de cumplimiento.
¿Qué acceso necesitas?
Depende del alcance — confirmaré exactamente qué se necesita después de revisar tu proyecto.