Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Auditoría de construcción y endurecimiento de la app de Electron ya enviada
En la mayoría de las apps de Electron se cometen dos errores y ninguno se ve en tu repositorio.
1. Los fusibles de seguridad de Electron quedan por defecto, así que la app acepta argumentos de lanzamiento que entregan un entorno Node.js a cualquiera que la inicie.
2. Los valores de tiempo de compilación viajan dentro del paquete: mapas de origen, bundles de desarrollo, credenciales que nadie tenía la intención de publicar.
Audito el artefacto que tus clientes descargan, no tu repo. Nada se ejecuta.
Obtendrás:
- Informe de fusibles: qué endurecimientos están desactivados y qué permite cada uno
- Higiene de compilación: mapas de origen, bundles de desarrollo, canal de actualización automática
- Barrido de credenciales: claves API, secretos OAuth, tokens, archivos .env empacados
- Inventario de endpoints y analíticas
- Cobertura y límites: lo que no verifiqué
No es un escáner gratuito:
- Cada credencial recibe una calificación; se descartan marcadores de posición y claves de prueba
- Los secretos se enmascaran: ubicación y forma, nunca una clave usable
- "No se encontró nada" y "nada verificable" son resultados diferentes
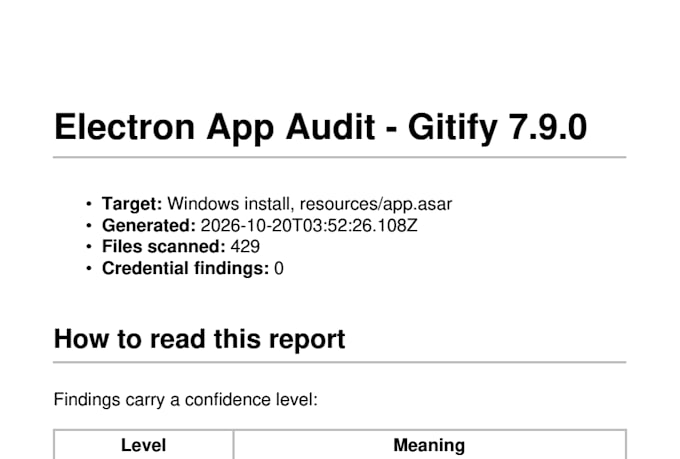
Encontré los fusibles sin configurar en Gitify (5.4k estrellas); el responsable de mantenimiento acreditó el análisis en el PR al adoptar la corrección.
Revisión estática solamente. No se ejecuta nada.
Envíame tu app y plataforma primero; te diré con franqueza si vale la pena hacerlo.


Tecnología de desarrollo:
JavaScript
Traducción automática
¿Necesitas mi código fuente?
No. El objetivo es el build enviado. Una revisión de código fuente no puede mostrar lo que se horneó en el momento de empaquetar.
¿Siempre encontrarás una clave filtrada?
No. Muchas apps están limpias en credenciales y aun así no endurecen. Por eso la comprobación de fusibles y de build es el entregable principal, no el barrido de credenciales.
¿Ejecutas la aplicación?
No. Análisis estático de los archivos enviados. Nada se ejecuta y ninguna credencial se prueba contra un servicio en vivo.
¿Es esto una prueba de penetración?
No, y no lo compres esperando eso. Una prueba de penetración ataca un sistema en funcionamiento para demostrar qué es explotable. Esto es una revisión estática del build: dice qué fusibles están desactivados, qué permite y qué vino en el paquete. Si necesitas explotación, busca a otra persona.
¿Y si no encuentras nada?
Aún recibirás el informe, documentando lo que se verificó y lo que quedó fuera de alcance. Un resultado limpio con un método declarado es un resultado útil; un resultado limpio sin método no sirve.
¿Puedes solucionar los problemas?
El paquete Premium incluye una llamada de recorrido con tu desarrollador. La implementación es un alcance separado y puede cotizarse después del informe.
¿Mi build se mantiene confidencial?
Sí. Puedo firmar un NDA. Los hallazgos nunca se publican sin permiso por escrito, y los valores secretos se enmascaran en cada artefacto, incluido el propio informe.