Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Administrador de sistemas Linux para servidores hackeados, OJS y Moodle
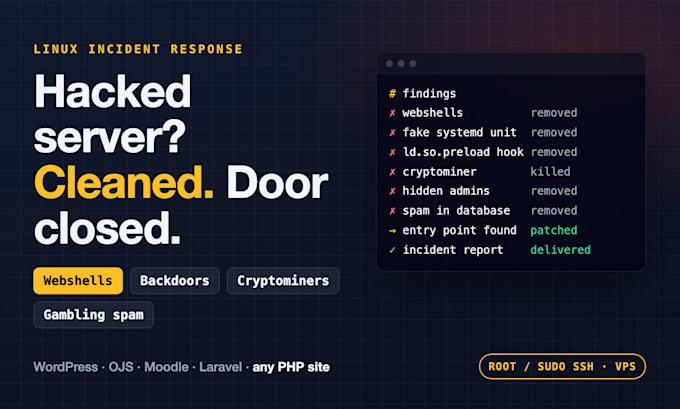
¿El servidor va lento, envía spam, muestra enlaces de apuestas o está marcado por Google? Limpiar un solo archivo infectado no basta: los atacantes dejan persistencia y el sitio se reinfecta la próxima semana.
Realizo la respuesta a incidentes como lo hago para mi propia flota:
- Encontrar webshells y puertas traseras en todos los sitios, no solo WordPress (OJS, Moodle, Laravel, PHP personalizado)
- Quitar spam de apuestas/SEO incrustado en archivos Y la base de datos
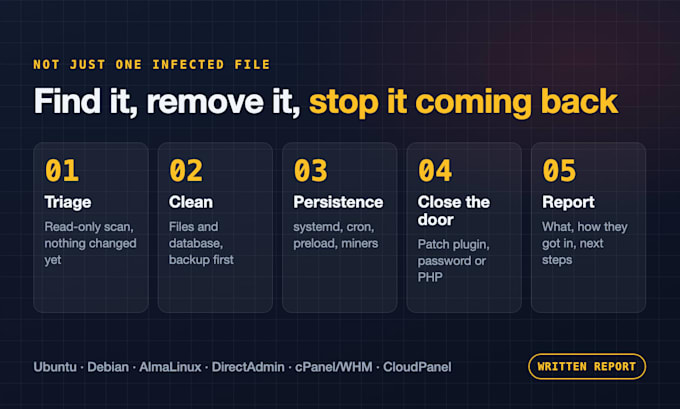
- Buscar persistencia a nivel raíz: servicios fake de systemd, cron malicioso, ld.so.preload, gsocket, cryptominers
- Eliminar cuentas de administrador ocultas
- Encontrar y cerrar el punto de entrada (plugin desactualizado, contraseña débil, PHP antiguo - actualizado a PHP parcheado 8.0 - 8.5)
Recibirás un informe escrito de incidentes: qué se encontró, qué se eliminó, cómo entraron y qué cambiar.
IMPORTANTE: se requiere acceso SSH root o sudo (VPS, servidor dedicado o en la nube). No se admite hosting compartido.
No estás seguro de cuán grave es? Comienza con el triage básico: no se realizan cambios en tu servidor.
Sistema operativo:
Linux
Traducción automática
¿Trabajas en hosting compartido?
No es compatible. La persistencia a nivel raíz (systemd, cron, ld.so.preload) no puede verificarse sin acceso root o SSH con sudo.
¿Mi sitio se caerá?
La limpieza se realiza en vivo con copias de seguridad tomadas primero. Cualquier paso riesgoso se discute contigo antes de hacerlo.
¿Garantizas que no habrá reinfección?
Elimino lo que encuentro y cierro el punto de entrada que detecto; Premium incluye 7 días de monitoreo. Ningún vendedor honesto puede garantizar que un servidor no sea hackeado de nuevo.
¿Haces una copia de seguridad primero?
Siempre, y la ubicación de la copia de seguridad se especifica en el informe.