Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
¿Tu app vibe coded es segura para lanzar? Audito apps construidas con IA en busca de vulnerabilidades y las reparo, para que no te enteres de una filtración por parte de un cliente.
Soy ingeniero de IA full-stack y CIO, y construyo y aseguro apps de producción en Postgres, Next.js y Python, incluyendo funciones de LLM y agentes. Leo el código y pruebo la lógica, no solo escaneo.
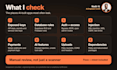
CHEQUEOS DE SEGURIDAD
CONSTRUÍDO CON
Lovable, Bolt, Base44, Replit, v0, Cursor, Claude Code, Windsurf, Next.js, React, Supabase, Firebase
OBTÉN
Un informe con clasificación de severidad, correcciones con nueva prueba, resumen antes/después y una re-verificación en 7 días. Ideal para chequeos previos al lanzamiento, diligencias de inversores y MVPs de SaaS.
Nunca pegues claves API en chat. No es una prueba de penetración ni una certificación de cumplimiento.
Software Engineer with Web and AI Expertise
Idiomas
Traducción automática
Traducción automática
¿Es esto una prueba de penetración?
No. Es una revisión práctica de código y configuración de lo que más suele fallar en apps construidas con IA: claves, autenticación, reglas de acceso a bases de datos, manejo de entradas y pagos. No es una prueba de penetración ni una certificación de cumplimiento.
¿Solo reportas o también reparas?
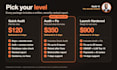
Quick Audit ofrece un informe clasificado y orientación. Audit + Fix y Launch Hardened incluyen las reparaciones más una re-prueba. Obtienes un resumen antes/después de cada cambio.
¿En qué se diferencia de usar un escáner?
Los escáneres detectan patrones conocidos. Yo leo el código y pruebo la lógica, que es donde las apps construidas con IA suelen fallar: quién puede leer qué fila, qué puede llamar un usuario desconectado, en qué confía un webhook.
¿Accederás a mis datos de producción o registros de clientes?
No. Reviso código y configuración, y pruebo en staging o en una copia de prueba. Nunca necesito datos reales de clientes.
¿Revisas funciones de IA como chatbots y agentes?
Sí. La versión premium incluye inyección de prompts, llamadas inseguras a herramientas y alcance de permisos, mapeado a OWASP LLM Top 10. Está disponible como extra en Standard.
¿Necesitas mis contraseñas o claves de API?
No. Agrégame como colaborador o comparte una clave con alcance limitado y revocable a través de un canal seguro. Cualquier clave expuesta debe ser rotada, y señalaré cuáles son.
¿Firma NDA?
Sí. Estoy dispuesto a firmar una antes de que compartas el repositorio.


