Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
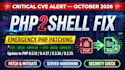
URGENTE: parche de vulnerabilidad crítica de PHP2Shell (CVE-2026-109618 / CVE-2026-109619)
El 21 de octubre de 2026, PHP lanzó parches de emergencia para dos fallos CRÍTICOS de RCE ("PHP2Shell") que afectan a TODOS los PHP de 5.4 a 8.5.
Incluso con código Laravel limpio, tu sitio corre riesgo: el fallo está en PHP mismo, no en tu app.
LO QUE HARÉ POR TÍ:
Verificar la versión actual de PHP
Actualizar PHP a las versiones parcheadas 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
Aplicar mitigación temporal si la actualización aún no es posible:
session.upload_progress.enabled = Off
Mejorar proyectos en PHP 8.1 o anterior (EOL, sin parches)
Escanear signos de compromiso (malware, registros, shells web)
Verificar compatibilidad de Laravel con la nueva PHP
Informe detallado de todos los cambios
️ IMPORTANTE:
- PHP 8.1 o anterior NO recibe arreglo (EOL). Debes actualizar a 8.2+
- En hosting compartido, te ayudaré a confirmar si tu proveedor aplica el parche.
- Para sitios web QUE POSEES o para los que tienes permiso de gestión.
POR FAVOR ENVÍAME UN MENSAJE ANTES DE PEDIR:
1. Tu versión actual de PHP
2. Versión de Laravel
3. Tipo de hosting (VPS, compartido, gestionado, Docker)
4. Cualquier actividad sospechosa
No esperes, PHP2Shell ya está siendo explotada en la naturaleza!
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Full Stack Developer
Idiomas
Traducción automática
Traducción automática
¿Qué es PHP2Shell?
PHP2Shell es el apodo de dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619) divulgadas el 21 de octubre de 2026. Permiten a los atacantes ejecutar código arbitrario en servidores PHP vulnerables de forma remota, sin autenticación.
¿Mi sitio Laravel está afectado?
Sí — si tu servidor ejecuta cualquier versión de PHP entre 5.4 y 8.5 (sin parchear), eres vulnerable. El fallo está en PHP mismo, no en tu código Laravel, así que incluso las aplicaciones bien escritas corren riesgo.
¿Qué versiones de PHP quedan parcheadas?
Las versiones parcheadas son: PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. PHP 8.1 y anteriores están en End-of-Life y NO recibirán arreglos — debes actualizar.
¿Qué pasa si no puedo actualizar PHP de inmediato?
Como mitigación temporal, puedes desactivar session upload progress colocando session.upload_progress.enabled = Off en tu php.ini. Esto reduce pero no elimina el riesgo.
Estoy en hosting compartido. ¿Qué debo hacer?
Contacta a tu proveedor de hosting de inmediato y pregunta si ya aplicaron los parches de PHP2Shell. Puedo ayudarte a redactar un ticket de soporte profesional y verificar si se aplicó el parche.
¿Cómo sé si mi sitio ha sido hackeado?
Verificaré archivos sospechosos, revisaré los registros de acceso en busca de intentos de explotación, analizaré procesos en ejecución y escanearé en busca de shells web conocidos. En el paquete Premium incluyo un escaneo completo de malware.
