Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Pruebas de penetración y seguridad web
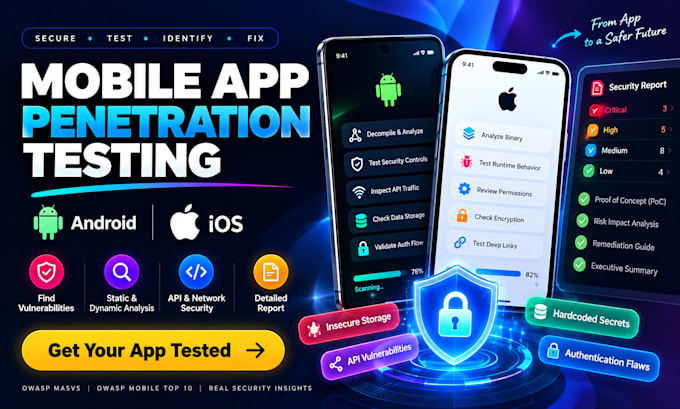
¿Tu aplicación de Android o iOS está segura antes del lanzamiento, una gran actualización o una presentación en la tienda?
Ofrezco pruebas de penetración autorizadas y evaluación de seguridad en aplicaciones móviles enfocadas en vulnerabilidades reales, no solo en resultados de escáneres automatizados.
Dependiendo del paquete, realizo análisis estático y dinámico de archivos APK/IPA, pruebas de autenticación y autorización, verificaciones de almacenamiento inseguro de datos, pruebas de seguridad de API y red, revisión de WebView y deep-link, verificaciones de SSL/TLS y pinning de certificados, revisión de criptografía y protección de binarios, y pruebas de lógica de negocio.
Las pruebas pueden alinearse con OWASP MASVS/MASTG y el OWASP Mobile Top 10.
Recibirás un informe estructurado de seguridad con la gravedad de las vulnerabilidades, componentes afectados, evidencia/PoC, impacto y orientación clara para la remediación.
Se pueden evaluar Android, iOS, Flutter, React Native y otras pilas móviles según el acceso y el alcance.
Sólo se prueban aplicaciones autorizadas. Contáctame antes de ordenar para aplicaciones complejas, revisión de código fuente o pruebas más profundas en backend/API.
Proveedor de la nube:
microsoft azure
Experiencia:
Depuración de código
•
Rendimiento
Recurso de computación en la nube:
Route 53
•
Grupos de seguridad
Traducción automática
¿Qué necesitas para comenzar la prueba de seguridad de la aplicación móvil?
Por favor, proporciona el APK o IPA, o un enlace autorizado de tienda/descarga, credenciales de prueba cuando corresponda, y una breve descripción de la aplicación. Para pruebas de API, proporciona la documentación relevante, endpoints o detalles del entorno de prueba. También debes confirmar que eres propietario de la aplicación o que tienes autorización para realizar las pruebas.
¿Pruebas tanto apps Android como iOS?
Sí. Se soportan pruebas de penetración en aplicaciones móviles Android y iOS. Los paquetes Básico y Estándar cubren una plataforma, mientras que el Premium cubre ambas dentro del alcance acordado.
¿Necesito proporcionar el código fuente?
No. Un APK o IPA compilado es suficiente para pruebas de seguridad de caja negra. El código fuente es opcional y puede ofrecer una cobertura más profunda para análisis a nivel de código y en caja gris. Los vendedores actuales de Fiverr en seguridad móvil distinguen explícitamente las pruebas de aplicaciones compiladas de la opción de acceso al código fuente.
¿Realizas análisis estático y dinámico?
Sí. La revisión estática analiza el paquete y la configuración de la aplicación, mientras que las pruebas dinámicas examinan el comportamiento durante la ejecución. La profundidad exacta depende del paquete seleccionado.
¿Probarás las API usadas por mi aplicación móvil?
Las verificaciones relevantes de seguridad de API móvil pueden incluirse en los paquetes Estándar y Premium. La prueba completa de API, inventarios extensos o pruebas de backend pueden requerir una oferta personalizada.
¿Recibiré un informe de seguridad?
Sí. Recibirás un informe profesional con hallazgos confirmados, severidad, componentes afectados, evidencia técnica, impacto y recomendaciones prácticas para la remediación. La generación de informes detallados con evidencia, severidad y remediación es una característica recurrente en las pruebas de penetración móvil en Fiverr.
¿Puedes probar aplicaciones Flutter o React Native?
Sí. Se pueden evaluar aplicaciones móviles construidas con Flutter, React Native y otros frameworks comunes, siempre que se tenga acceso a la compilación o al entorno de ejecución requerido.
¿Puedes volver a probar la aplicación después de solucionar las vulnerabilidades?
Sí. La reinspección de remediación puede incluirse en el paquete Premium o añadirse por separado para verificar si los problemas previamente identificados han sido resueltos.
¿Utilizas escáneres de seguridad automatizados?
Se pueden usar herramientas automatizadas para cobertura, pero los hallazgos importantes se revisan y validan manualmente cuando corresponde. El objetivo es reducir falsos positivos y ofrecer hallazgos de seguridad accionables, no solo reenviar resultados del escáner.
¿Puedes garantizar que mi aplicación es completamente segura?
Ninguna evaluación de seguridad puede garantizar que una aplicación tenga cero vulnerabilidades. Las pruebas evalúan el alcance, entorno y período acordados y buscan identificar debilidades de seguridad relevantes que deben abordarse. Esa redacción también es coherente con la evaluación de seguridad más creíble en Fiverr actual.
