Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero DevSecOps, endurecimiento de servidores, pfSense y CI/CD seguro
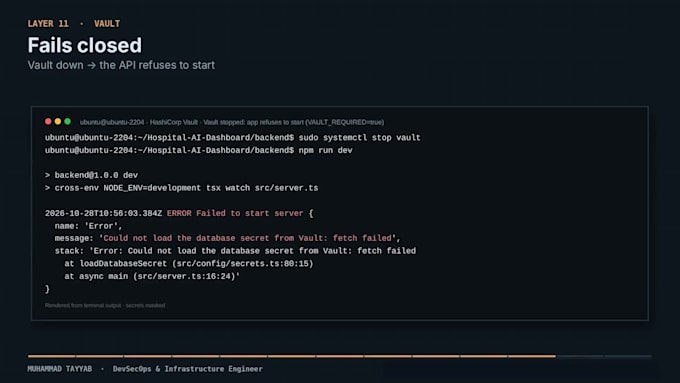
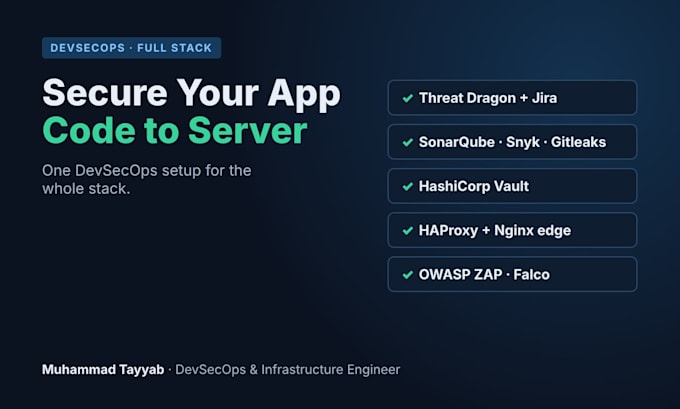
Los escáneres, bots y secretos filtrados son la forma más común en que se hackean las aplicaciones web. Aseguraré tu app de punto a punto, desde el código en Git hasta el servidor donde se ejecuta.
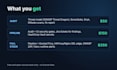
Qué cubro:
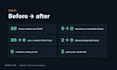
Prueba de mi portafolio: 69 amenazas modeladas, Snyk de 9 a 0, CVEs de Trivy de 85 a 0, Gitleaks de 2 a 0, 13 amenazas STRIDE solucionadas en Kubernetes y una pipeline de 10 etapas DevSecOps.
Soy ingeniero de DevSecOps e infraestructura que gestiona servidores de producción para una empresa EdTech.
Escríbeme primero con tu stack para que pueda sugerirte el paquete adecuado.
Herramientas:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Marcos:
npm
•
Ansible
Lenguaje de programación:
Bash
•
JavaScript
•
PHP
•
Python
Experiencia:
Instalación
•
Depuración de código
•
Configuración
Traducción automática
¿Necesito cambiar mi código de aplicación?
Por lo general no. Solo muevo configuraciones codificadas como el host de la base de datos y contraseñas a variables de entorno para que la misma imagen funcione en cualquier servidor. Cualquier cambio pequeño se explica y se comparte contigo.
¿Qué hace el escaneo de Trivy?
Trivy revisa tus imágenes de Docker en busca de vulnerabilidades conocidas (CVEs) en el sistema operativo y las librerías. Las arreglo cambiando la imagen base, actualizando paquetes y quitando herramientas no usadas, y te doy un informe de antes/después.
¿También puedes desplegar los contenedores en mi servidor?
Sí, en el paquete Premium. Despliego en tu VPS o servidor en la nube (AWS, DigitalOcean, Hetzner, etc.), pongo Nginx con SSL gratuito al frente y me aseguro de que la pila se reinicie automáticamente tras un reinicio.
¿Necesito todas estas herramientas?
No. Comienza con la Auditoría de seguridad para ver tus riesgos reales. Luego te sugiero solo las herramientas que necesitas. Todas las herramientas que uso son gratuitas o de código abierto, así que no pagarás licencias adicionales.
¿Qué plataformas de CI/CD soportas?
GitHub Actions, GitLab CI y Jenkins. Las comprobaciones de seguridad se ejecutan en cada push, y una compilación falla si se detecta filtración de secretos o una vulnerabilidad crítica.