Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Estudiante graduado en Ciencias de la Computación
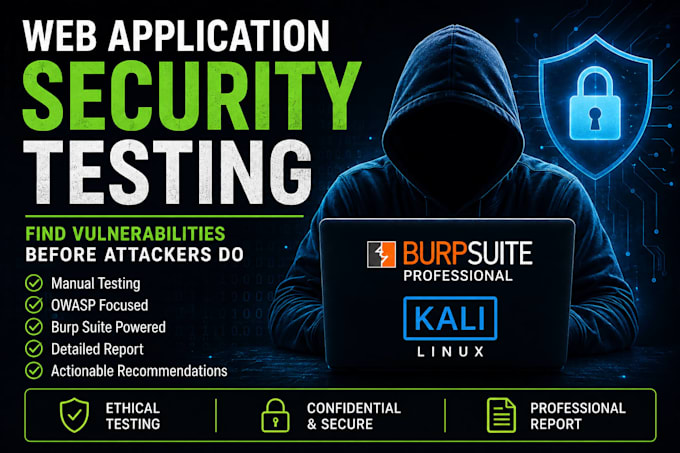
¿Tu sitio web es seguro contra ataques comunes en la web?
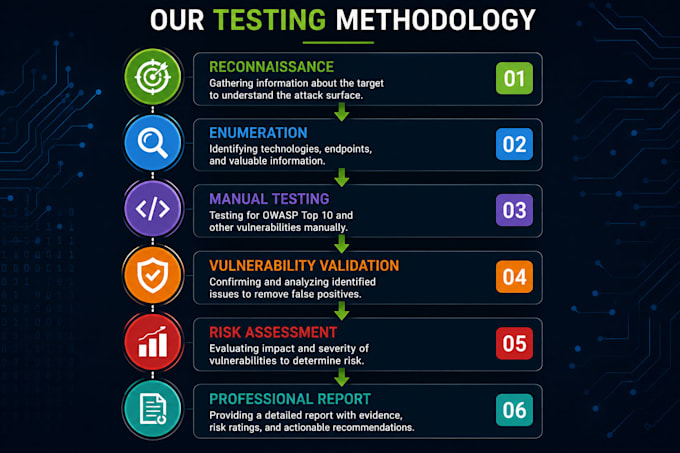
Ofrezco pruebas de seguridad autorizadas en aplicaciones web para ayudar a identificar vulnerabilidades antes de que los atacantes puedan explotarlas.
Mi evaluación se centra en riesgos comunes de OWASP y debilidades de seguridad prácticas, incluyendo:
Recibirás hallazgos claros con severidad, evidencia cuando sea aplicable, impacto potencial y recomendaciones prácticas de remediación.
Lo que hace diferente a mi servicio:
IMPORTANTE: Solo pruebo sitios web, aplicaciones, APIs o sistemas que tú poseas o para los cuales tengas autorización explícita para probar. Por favor, contáctame antes de ordenar si tu alcance es inusual o requiere pruebas autenticadas.
Identifiquemos las debilidades de seguridad antes de que lo hagan los atacantes reales.
Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
C/C++
•
Java
•
NoSQL
•
Python
•
SQL
Dispositivo:
PC
Traducción automática
¿Realizas hacking no autorizado?
No. Solo realizo pruebas de seguridad en sistemas que tú poseas o para los cuales tengas autorización explícita. El alcance de la prueba debe acordarse antes de la evaluación.
¿Qué debo proporcionar?
Debes proporcionar la URL/aplicación objetivo, alcance de la prueba, cuentas autorizadas si son necesarias y cualquier área específica que quieras evaluar.
¿Usas Burp Suite?
Sí. Burp Suite puede usarse como parte del proceso de pruebas manuales de seguridad en aplicaciones web, junto con otras herramientas de prueba de seguridad apropiadas.
¿Recibiré un informe?
Sí. Dependiendo del paquete seleccionado, recibirás un informe de evaluación de seguridad que incluye hallazgos, severidad, evidencia cuando sea aplicable, impacto y recomendaciones de remediación.
¿Puedes probar una aplicación protegida por login?
Sí, si las pruebas autenticadas están incluidas en el paquete seleccionado y proporcionas credenciales autorizadas.
¿Puedes probar las API?
Se puede realizar prueba de APIs cuando el alcance del paquete lo soporte. Por favor, contáctame antes de ordenar si tu proyecto se compone principalmente de APIs.
¿Puedes volver a realizar pruebas después de solucionar las vulnerabilidades?
Sí. La retest puede incluirse como un servicio adicional o oferta personalizada dependiendo del alcance.