Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Arquitecto de la nube, DevOps, Intune, SOC y cumplimiento
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
Enviar más rápido no debería significar enviar código vulnerable.
Diseñaré o mejoraré un pipeline seguro de Azure DevOps CI/CD con controles automatizados de DevSecOps. Trabajo con Azure Repos, Azure Pipelines, GitHub Actions, Terraform, Bicep, contenedores, Azure Container Registry, AKS y plataformas de aplicaciones de Azure.
Puedo implementar:
Validación de pull-request y políticas de rama
Análisis SAST y CodeQL
Análisis de vulnerabilidades en dependencias
Análisis de secretos y protección contra push
Verificaciones de seguridad en Terraform, Bicep y Kubernetes
Análisis de imágenes de contenedores
Generación de SBOM y trazabilidad de artefactos
Umbrales de seguridad y gates de lanzamiento
Identidad de cargas de trabajo, Key Vault y acceso con menor privilegio
Documentación del pipeline y entrega
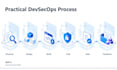
Reviso tu repositorio, pila de aplicaciones, objetivo de despliegue, riesgos y licencias. Luego creo etapas de pipeline mantenibles y reglas claras para bloquear, aceptar o rastrear hallazgos.
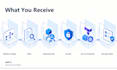
Recibes YAML probado, orientación de configuración, evidencia de seguridad y documentación de un Azure Cloud Architect.
Por favor, envíame un mensaje antes de ordenar si necesitas despliegue en producción, agentes auto-hospedados, múltiples repositorios, AKS o herramientas de seguridad de pago.

Traducción automática
¿Puedes asegurar una pipeline existente?
Sí. Puedo revisar y mejorar una Azure Pipeline o flujo de trabajo de GitHub Actions existente. Identificaré permisos riesgosos, escaneos faltantes, secretos expuestos, puertas débiles, problemas con artefactos y preocupaciones de mantenibilidad.
¿Las licencias de herramientas de seguridad vienen incluidas en el paquete?
No. GitHub Advanced Security, escáneres comerciales, recursos de Azure, agentes alojados, infraestructura autoalojada y otros servicios de pago siguen siendo responsabilidad del cliente.
¿Puedes garantizar que la aplicación no tenga vulnerabilidades?
¿Puedes garantizar que la aplicación no tenga vulnerabilidades?
¿Puedes agregar seguridad en contenedores y AKS?
Sí. Puedo agregar construcciones de contenedores, escaneo de imágenes, generación de SBOM, integración con registros, puertas de despliegue y controles enfocados en AKS cuando estén incluidos en el paquete o en una oferta personalizada.
¿Vas a solucionar las vulnerabilidades encontradas por los escaneos?
El paquete incluye configuración de pipeline y resolución de problemas razonable. La remediación del código de la aplicación, actualizaciones de dependencias con cambios que rompen, pruebas de penetración y remediación extensa de IaC requieren un alcance separado.
¿Puedes eliminar credenciales de Azure de larga duración?
Donde sea compatible, puedo configurar federación de identidad de carga de trabajo o OIDC y RBAC de Azure con menor privilegio. La estrategia final depende de tu plataforma CI/CD, destino de despliegue y políticas organizacionales.


