Explorar las categorías
Español
$
USD
Conéctate con tu IA
Ingeniero de Elastic SIEM: reglas de detección, pipelines de logs, paneles
¿Llegan los logs a Elasticsearch como un único campo de mensaje ilegible? ¿O una fuente sin integración?
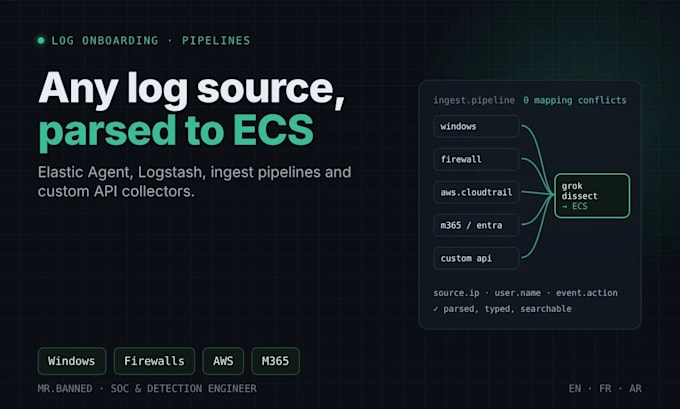
onboardo fuentes de logs a Elastic para un SOC 24/7: Windows, Linux, firewalls, AWS, Microsoft 365, Cloudflare y servidores web. Las analizo correctamente para que tus dashboards y reglas de detección realmente funcionen.
Lo que hago:
Fuentes que he onboardeado: registros de eventos de Windows, Linux, firewalls, AWS CloudTrail, GuardDuty y VPC Flow Logs, Microsoft 365 y Entra ID, Cloudflare, nginx, herramientas EDR.
Envíame un mensaje con la fuente, una línea de log de muestra (datos sensibles eliminados) y tu versión de Elastic.
Plataforma de destino:
Otros
Herramientas y plataformas:
Otros
Traducción automática
¿Qué acceso necesitas?
Para una auditoría, basta con un usuario de Kibana con acceso de lectura a reglas y alertas. Para desplegar reglas, se requiere un rol que pueda gestionar reglas de detección. Nunca necesito acceso de superusuario.
¿Qué tipos de reglas escribes?
Consultas KQL, secuencias EQL para correlación en múltiples pasos, umbral, nuevos términos, ES|QL y reglas de coincidencia de indicadores. Las reglas de machine learning requieren suscripción de Elastic de pago.
¿Puedes escribir reglas para una amenaza específica?
Sí. Envíame la técnica, el informe de amenaza o el escenario de ataque y los logs que recolectas. Te digo primero si tus datos pueden detectarlo.
¿Cómo mides la reducción de falsos positivos?
Comparo el conteo de alertas por regla en el mismo periodo antes y después del ajuste y enumero cada cambio que hice para que puedas verificar el resultado por ti mismo.
¿También trabajas con Wazuh?
Sí: reglas y decodificadores personalizados de Wazuh. Envíame tu caso de uso y te haré una oferta personalizada.
