Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero de Elastic SIEM: reglas de detección, pipelines de logs, paneles
¿Necesitas un SIEM que funcione en producción, no solo en laboratorio?
Yo ejecuto Elastic Security todos los días en un SOC 24/7. Implementaré el tuyo igual: seguro, dimensionado para tu volumen de logs y documentado.
Lo que obtendrás:
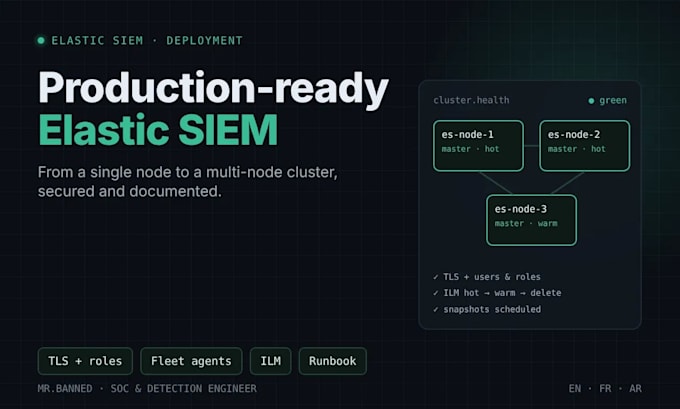
La versión premium añade un clúster multinodo: roles dedicados de nodo, capas hot y warm, instantáneas.
Por qué yo:
Antes de pedir, envíame por mensaje cuántos hosts tienes, tus fuentes de logs y dónde debe ejecutarse el SIEM. Confirmaré el paquete y el dimensionamiento adecuados.

Servidor:
Servidor privado virtual
•
Servidor de base de datos
Sistema operativo:
Windows
•
Linux
Traducción automática
¿Necesitas acceso a mis servidores?
Sí: acceso SSH o consola a las máquinas que proporciones, limitado a este proyecto y eliminado al entregar. Si prefieres, te doy los comandos y configuraciones y te guío mientras los ejecutas.
¿Puedes desplegar en AWS, Azure, GCP o en-premise?
Sí. Cualquier VM Linux, host de Docker o servidor on-premises. También puedo configurar un despliegue de Elastic Cloud que ya tengas.
¿Qué licencia de Elastic necesito?
La licencia básica gratuita cubre este gig, incluyendo las reglas de detección de Elastic Security. Algunas funciones, como trabajos de aprendizaje automático y algunos conectores de alertas, requieren suscripción de pago. Te lo digo antes de empezar si tus necesidades lo requieren.
¿Qué tamaño deben tener mis servidores?
Depende de tu volumen diario de logs y de la retención. Envíame el número de hosts y fuentes y te doy una dimensionamiento antes de que hagas el pedido.
¿Qué pasa después del parto?
Obtendrás un runbook y una llamada de entrega. Si algo de mi configuración se rompe dentro de 7 días, lo reparo sin costo. El soporte continuo está disponible como oferta personalizada.
