Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Diseñador de sitios web y gráficos empresariales
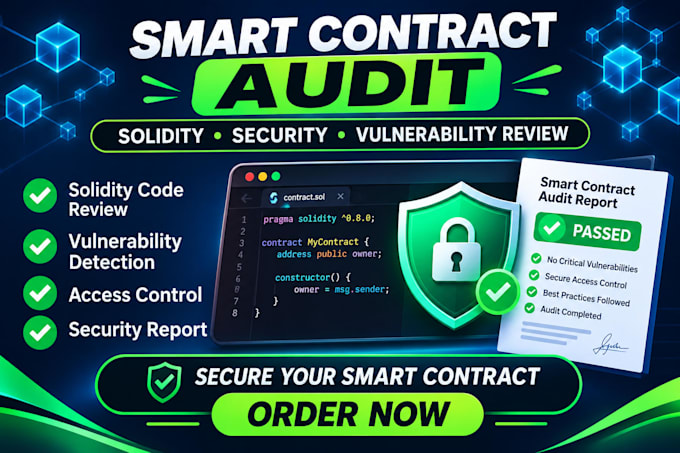
¿Estás lanzando un proyecto blockchain y necesitas revisar tu contrato Solidity en busca de posibles vulnerabilidades de seguridad?
Auditaré el código de tu contrato inteligente para identificar posibles riesgos de seguridad, fallos lógicos, patrones de codificación inseguros y otros problemas que podrían afectar la seguridad y la fiabilidad de tu proyecto.
Mis servicios de auditoría de contratos inteligentes incluyen:
Mi proceso de auditoría:
Revisar Analizar Identificar Riesgos Informar Recomendar Soluciones
Ya sea que estés desarrollando un token ERC-20, un contrato NFT, un contrato de staking u otra aplicación basada en Solidity, puedo ayudarte a entender los riesgos potenciales y mejorar la calidad de tu código.
Obtén una revisión de código profesional antes del despliegue o después de realizar cambios importantes en el contrato.
Envíame un mensaje con los detalles de tu contrato para discutir el alcance de la auditoría. ¡PIDE AHORA!
Herramientas:
Remix
•
Truffle
•
Etherscan
Los servicios de criptomonedas se centran de manera exclusiva en el desarrollo y la programación. No se debe compartir información confidencial ni claves privadas con otras personas.
Traducción automática
¿Qué contratos inteligentes puedes auditar?
Puedo revisar contratos basados en Solidity, incluidos tokens ERC-20, NFTs ERC-721, contratos de staking y otros contratos inteligentes compatibles con la EVM, dependiendo de la complejidad.
¿Qué vulnerabilidades verificas?
Reviso problemas comunes como reentrancy, debilidades en el control de acceso, llamadas externas inseguras, errores lógicos, preocupaciones aritméticas y otros riesgos de seguridad aplicables.
¿Proporcionan un informe de auditoría?
Sí. El informe puede incluir hallazgos, niveles de severidad, código afectado, explicaciones y recomendaciones.
¿Puedes auditar un protocolo DeFi?
Los proyectos DeFi suelen implicar interacciones complejas y requieren un alcance claramente definido. Por favor, envía los detalles de la arquitectura y del código antes de hacer el pedido.
¿Puedes corregir las vulnerabilidades que identifiques?
La remediación puede incluirse como un servicio separado o cotizarse según los cambios requeridos.
¿Auditas contratos antes del despliegue?
Sí. Una revisión predespliegue puede ayudar a identificar posibles problemas antes de que el contrato entre en funcionamiento.
¿Tu auditoría garantiza que mi contrato es seguro?
Ninguna auditoría puede garantizar seguridad total. Una auditoría evalúa el código dentro del alcance acordado e identifica los problemas encontrados durante la revisión.