Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿estás recopilando datos de inteligencia de amenazas sin convertirlos en inteligencia accionable sobre la que tu SOC pueda actuar?
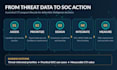
Evalúo y desarrollo programas de Inteligencia de Amenazas Cibernéticas (CTI) que alinean los riesgos de negocio, los requisitos de inteligencia, el análisis de amenazas y las operaciones de seguridad. Con más de 20 años de experiencia en ciberseguridad en áreas como SOC, CTI, respuesta a incidentes y caza de amenazas, ofrezco servicios de asesoría prácticos y neutrales respecto a proveedores.
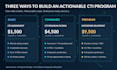
Según tu paquete, recibes:
Los entregables incluyen informes listos para ejecutivos y, cuando corresponde, productos de trabajo editables.
Este es un servicio de asesoría basado en documentación, no monitoreo en vivo ni implementación de plataforma. Envíame un mensaje por Fiverr para confirmar el alcance antes de hacer el pedido.

Traducción automática
¿Qué paquete debo elegir?
El básico ayuda a entender el nivel actual de madurez de CTI e identificar brechas. El estándar diseña un programa CTI estructurado con gobernanza, requisitos y flujos operativos. El premium añade planificación de integración empresarial, alcance expandido y servicios de asesoría ejecutiva.
¿Puedes construir un programa de CTI desde cero?
Sí. Estándar y Premium pueden diseñar un nuevo modelo operativo de CTI, incluyendo su gobernanza, requisitos de inteligencia, procesos, entregables y hoja de ruta de implementación. El despliegue real es una actividad de alcance separado.
¿Qué documentos necesitas?
Las políticas relevantes de CTI o SOC, procedimientos existentes de inteligencia de amenazas, información sobre herramientas de seguridad disponibles, objetivos organizacionales y evaluaciones previas son útiles. Se prefieren documentos saneados.
¿Mi información es confidencial y puedes firmar un NDA?
Sí. Puedo revisar y firmar un Acuerdo de Confidencialidad mutuamente aceptable antes de intercambiar documentos confidenciales. Acordaremos disposiciones adecuadas de manejo de información y limitaremos la información recopilada a lo que requiera el compromiso.
¿Necesitas acceso a nuestros sistemas de producción?
No se requiere acceso directo a producción para la evaluación y los paquetes de diseño. El compromiso se centra en la revisión de pruebas, entrevistas con las partes interesadas, documentación del modelo operativo y requisitos de integración.
¿Qué frameworks soportas?
Dependiendo del alcance acordado, puedo considerar NIST CSF 2.0, ISO/IEC 27001, MITRE ATT&CK y principios de inteligencia de amenazas relevantes para el sector. La certificación formal o la attestación de cumplimiento no están incluidas.
¿Proporcionas implementación de plataforma CTI o monitoreo continuo?
Los paquetes publicados cubren la evaluación de CTI, desarrollo de programas y planificación de la integración. El despliegue en vivo, suscripciones a feeds de amenazas y el monitoreo gestionado son servicios separados.
¿Puedes personalizar el alcance?
Sí. Pueden incluirse unidades de negocio adicionales, entrevistas con las partes interesadas, requisitos de inteligencia, flujos de trabajo e integraciones del sistema como extras acordados o mediante una oferta personalizada de Fiverr.
¿Qué cuenta como revisión?
Las revisiones contemplan la aclaración y refinamiento de los entregables acordados. Nuevos flujos de trabajo, alcance técnico adicional y talleres extra se tratan como servicios adicionales.


