Explorar las categorías
Español
$
USD
Conéctate con tu IA




Traducción automática
Tu aplicación web tiene vulnerabilidades que no conoces. Las descubro antes de que lo hagan los atacantes.
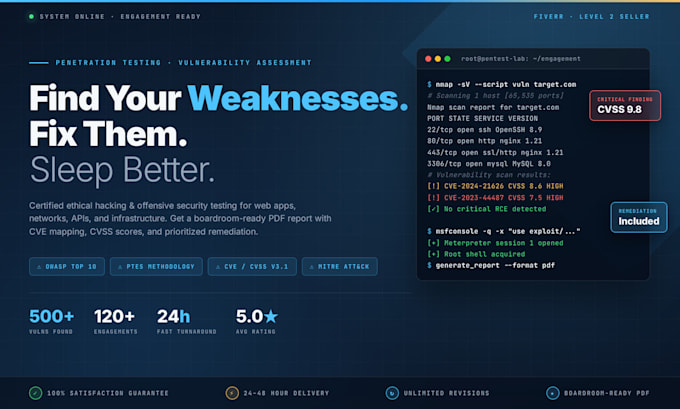
Soy un especialista en ciberseguridad que realiza pruebas de penetración manual, no solo ejecuto escáneres automáticos. Cada intervención sigue la OWASP Testing Guide y la metodología PTES.
QUÉ PRUEBO:
Top 10 completo de OWASP: SQLi, XSS, SSRF, IDOR, RCE, bypass de autenticación
Fallos de lógica de negocio que los escáneres automatizados suelen pasar por alto
Gestión de sesiones, JWT y seguridad de cookies
Puntos finales de API (REST/GraphQL) Estándar y Premium
Subida de archivos, control de acceso, escalada de privilegios
Configuración de SSL/TLS y cabeceras de seguridad
QUÉ OBTIENES:
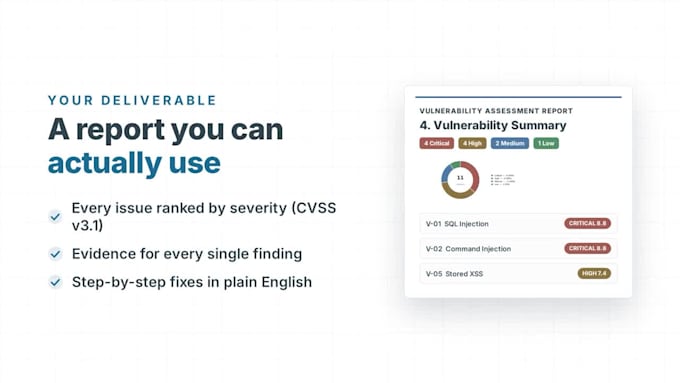
Informe en PDF (15-25 páginas) con hallazgos puntuados según CVSS v3.1
PoC paso a paso con capturas de pantalla para cada vulnerabilidad
Fragmentos de código de remediación listos para el desarrollador
Resumen ejecutivo para partes interesadas no técnicas
Reprueba gratuita dentro de 90 días de la remediación
Todas las pruebas son 100% seguras y no destructivas. Sirven para staging o producción.
POR QUÉ YO: Pruebas manuales. Mapeo real de CVE. Respuestas en menos de 5 minutos durante horario laboral.
ENVÍAME tu URL primero para una revisión preliminar de alcance gratuita. Te diré el paquete adecuado para tu presupuesto.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Vulnerability Assessment and Ethical hacking
Idiomas
Traducción automática
Traducción automática
¿Este pentest derribará mi sitio web o afectará a usuarios en vivo?
No. Todas las pruebas son 100% seguras y no destructivas. Nunca realizo ataques DoS ni cargas útiles destructivas. Las pruebas pueden programarse en horas de menos tráfico o en un servidor de staging.
¿Utilizas herramientas automatizadas o pruebas manuales?
Los paquetes Standard y Premium incluyen pruebas de penetración profundas y manuales usando herramientas de la industria (Burp Suite, Nmap) y metodologías OWASP para eliminar falsos positivos.
¿Firmarás un NDA para proteger nuestros datos?
Absolutamente. Garantizo estricta confidencialidad. Estoy dispuesto a firmar tu NDA antes de empezar, y todos los datos de las pruebas se eliminan permanentemente al finalizar el proyecto.
¿Ofreces una re-prueba después de que mi equipo aplique los parches?
¡Sí! Una vez que tus desarrolladores apliquen las correcciones con mi guía de remediación, ofrezco una re-prueba de verificación (incluida en Premium) y emito un Informe Clean v2.0 actualizado.