Explorar las categorías
Español
$
USD
Conéctate con tu IA



Traducción automática
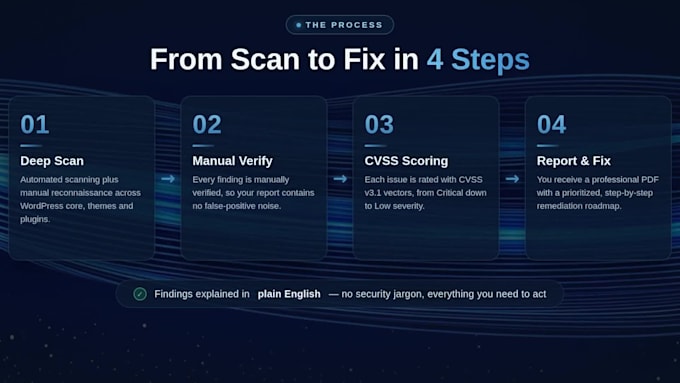
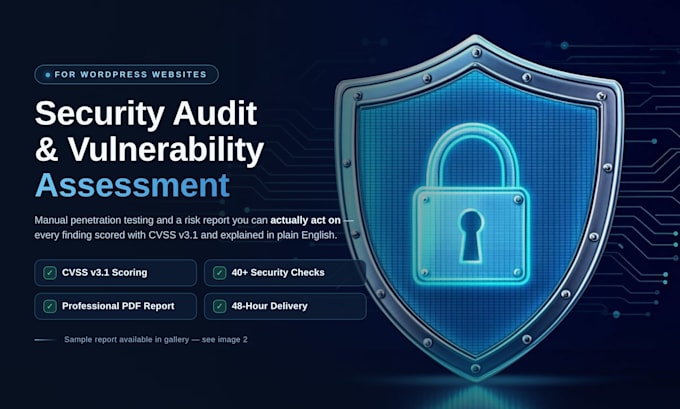
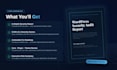
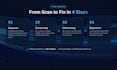
¿Tu sitio de WordPress está seguro contra hackers, malware y ataques de fuerza bruta? No esperes a que tu sitio se vea comprometido. Como especialista en ciberseguridad, realizaré una auditoría de seguridad exhaustiva y una evaluación de vulnerabilidades específicamente adaptada a plataformas WordPress.
QUÉ REVISO Y AUDITO:
QUÉ RECIBIRÁS:
POR QUÉ ELEGIRME: Tiempos de respuesta rápidos, revisión manual experta y comunicación fiable.
Envíame un mensaje ahora si tienes alguna pregunta o requerimientos personalizados antes de hacer el pedido!
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Vulnerability Assessment and Ethical hacking
Idiomas
Traducción automática
Traducción automática
¿Esta prueba de penetración dejará mi sitio fuera de servicio o afectará a usuarios en vivo?
No. Todas las pruebas son 100% seguras y no destructivas. Nunca llevo a cabo ataques de Denegación de Servicio (DoS/DDoS) ni payloads destructivos. Puedo realizar pruebas de forma segura en tu entorno de producción en horas de menor tráfico o en un servidor de staging.
¿Solo ejecutas un escáner automatizado, o es una prueba manual?
Los paquetes Estándar y Premium incluyen pruebas de penetración manual profundas usando Burp Suite Pro y metodologías OWASP. Los escáneres automatizados pueden pasar por alto hasta un 70% de la lógica de negocio y fallos IDOR; yo verifico cada hallazgo para eliminar falsos positivos.
¿Firmarás un Acuerdo de Confidencialidad (NDA) para proteger nuestros datos?
Absolutamente. Garantizo máxima confidencialidad. Puedo firmar el NDA de tu empresa antes de empezar, y todos los registros de pruebas, payloads e informes se eliminan permanentemente de mi entorno local una vez que el proyecto esté finalizado.
¿Necesitas acceso a wp-admin o al hosting para ejecutar la auditoría de seguridad?
Para las pruebas básicas y estándar en caja negra/gris solo necesito tu URL (y un usuario de prueba con permisos, si aplica). Solo requiero acceso a wp-admin o cPanel/SSH para el paquete Premium, donde parcheo las vulnerabilidades y configuro tu WAF.
¿Puedes limpiar un sitio de WordPress que ya esté infectado con malware?
¡Sí! Si tu sitio está hackeado, redirigido o listado por Google, escríbeme antes de pedirlo. En el paquete Premium, eliminaré puertas traseras, limpiaré archivos centrales/ de plugins infectados y endureceré tu sitio para evitar reinfecciones.