Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr

_qqwit8.jpg)

Traducción automática
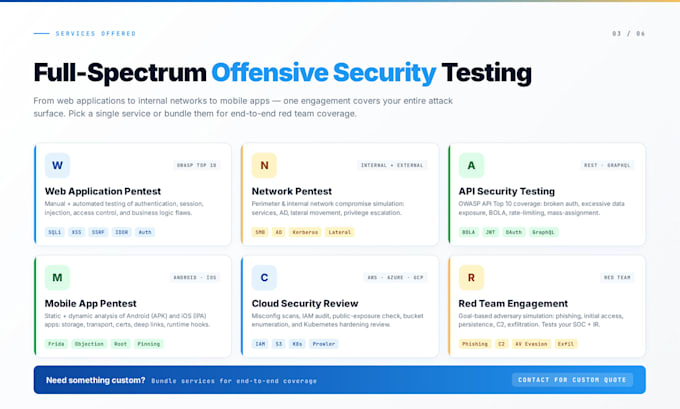
¿Lanzas un SaaS, una herramienta de IA o una aplicación web personalizada? Los escáneres automáticos pueden pasar por alto hasta un 70% de fallos críticos de lógica de negocio y vulnerabilidades de API.
Ofrezco pruebas de penetración manuales y automáticas de Aplicaciones Web y API REST/GraphQL siguiendo la normativa de la industria OWASP Testing Guide para asegurar que tu plataforma sea segura y esté lista para inversores.
Mi metodología de pruebas incluye:
¿Por qué elegir este servicio?
Envíame un mensaje con tu stack tecnológico y alcance, y te responderé en 15 minutos.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Vulnerability Assessment and Ethical hacking
Idiomas
Traducción automática