Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
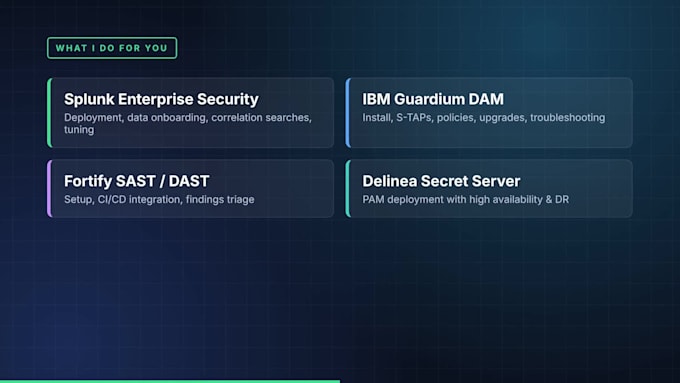
Ingeniero de seguridad Splunk ES e IBM Guardium
¿Necesitas que Splunk detecte amenazas y no solo recopile logs?
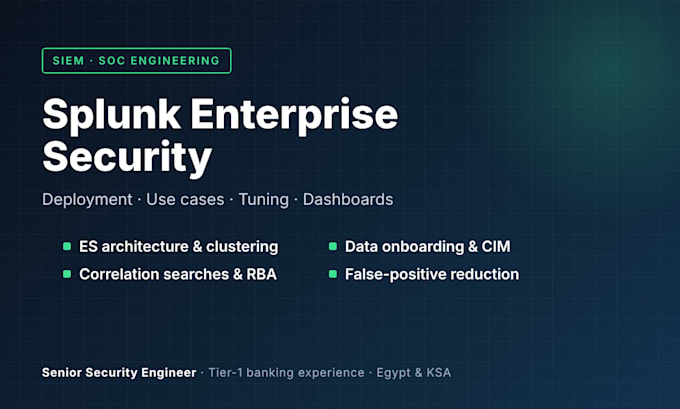
Soy administrador certificado de Splunk (SPLK-1003) y engineer senior de seguridad de la información, con experiencia desplegando y gestionando Splunk Enterprise Security para bancos de nivel 1 en Egipto y Arabia Saudita, incluyendo arquitecturas multi-sitio y alta disponibilidad.
Lo que puedo hacer:
Por qué yo: experiencia real en producción a nivel bancario, no solo en laboratorio. Obtendrás documentación clara con cada entrega.
Envíame un mensaje antes de pedir para que pueda perfilar tu entorno.
Tipo de software:
Otros
Traducción automática
¿Trabajas en Splunk Cloud o solo on-premise?
Ambos. Trabajo con Splunk Enterprise on-prem (incluidas configuraciones en clúster y multi-sitio) y Splunk Cloud. dime tu versión y arquitectura y adaptaré el trabajo a ello.
¿Cómo accedes a mi entorno?
Tu opción: una sesión de compartir pantalla donde tu equipo tome las riendas mientras yo guío, o acceso temporal que tú controles. Nunca necesito tus contraseñas compartidas en el chat, y puedo trabajar a partir de logs y configuraciones sanitizados.
¿Puedo pedir un paquete personalizado?
Sí. La mayoría de los proyectos empresariales son diferentes, así que mándame un mensaje con tu alcance y te enviaré una oferta personalizada con entregables claros, calendario y precio.