Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Experto certificado en ciberseguridad pruebas de penetración de aplicaciones web auditorías de seguridad informe CVSS
¿Te preocupa la seguridad de tu sitio web? Obtén una auditoría real y profesional de un experto que utilice herramientas de nivel empresarial.
No solo ejecuto un escáner básico. Uso RedAmon, una plataforma avanzada de Red Team, para mapear tu superficie de ataque, encontrar vulnerabilidades reales (BFLA, SQLi, XSS) y entregar un informe profesional.
**Qué obtienes:**
* Mapa completo de la superficie de ataque (subdominios, puertos, puntos finales).
* Informe de vulnerabilidades con puntuaciones CVSS y prueba de concepto.
* Análisis impulsado por IA que explica el impacto de cada hallazgo.
* Soluciones prácticas: recomendaciones claras para asegurar tu sitio.
* Corrección de código en GitHub (opcional): si tu código está en GitHub, puedo enviar la corrección exacta mediante un Pull Request.
**¿Por qué elegirme?**
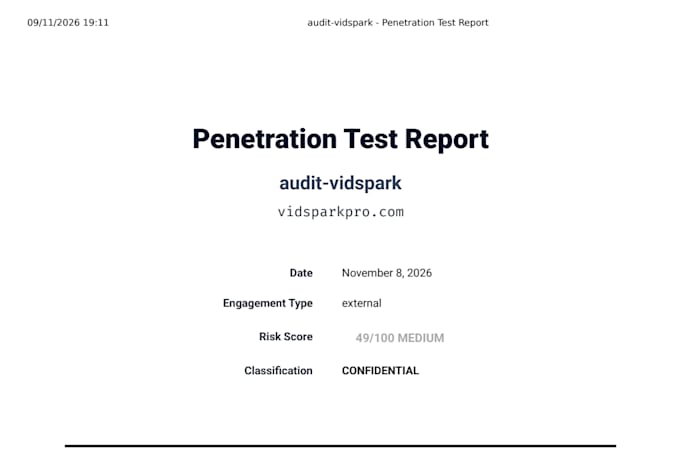
Utilizo herramientas profesionales (Nmap, Nuclei, Katana) y análisis impulsado por IA. Obtendrás un informe PDF limpio que puedes mostrar a tu jefe o a tus clientes.
**Por favor envíame un mensaje con la URL de tu sitio antes de hacer el pedido para que podamos discutir el alcance.**


Dispositivo:
Escritorio
•
Laptop
•
Servidor
Sistema operativo:
Windows
•
Linux
•
Unix
•
IOS
•
Ubuntu
Traducción automática
¿Necesito demostrar que soy el dueño del sitio web antes de que escanees?
Sí, absolutamente. Por razones legales y éticas, solo escaneo sitios web que posees o para los que tienes permiso escrito explícito para probar. Será necesario confirmar tu propiedad antes de iniciar la auditoría.
¿Qué necesitas de mí para iniciar la auditoría?
Solo necesitarás la URL de tu sitio (y subdominios si los tienes). Si quieres el paquete Premium con correcciones de código, también necesitaré acceso a tu repositorio de GitHub.
¿En qué formato está el informe final?
Recibirás un informe profesional en PDF que contiene el mapa de la superficie de ataque, vulnerabilidades puntuadas por CVSS, prueba de concepto y pasos de remediación claros. Listo para compartir con tu equipo o clientes.