Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Pagas por Microsoft Sentinel y aún así no detectas ataques, o estás ahogado en alertas que nadie puede gestionar?
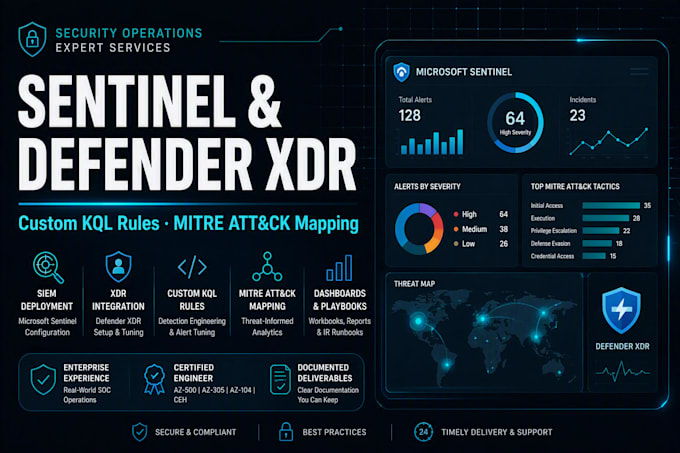
Gestiono operaciones de seguridad empresarial para un gran grupo industrial y creo despliegues de Sentinel y Defender XDR que generan detecciones reales, no ruido.
Lo que entrego:
- Configuración del espacio de trabajo de Sentinel, conectores de datos y onboarding de fuentes de logs: Microsoft 365, Entra ID, Azure Activity, Event Hub, firewalls, WAF, servidores Linux y Windows.
- Reglas de análisis personalizadas escritas en KQL y mapeadas a MITRE ATT&CK
- Configuración de Defender XDR y correlación de incidentes en identidad, endpoint, email y aplicaciones en la nube.
- Afinación de alertas para reducir falsos positivos, con lógica de supresión documentada.
- Workbooks y dashboards para analistas de SOC y reportes de gestión.
- Playbooks de respuesta a incidentes y un runbook escrito que tú conservas.
Cada pedido incluye un documento de configuración y una llamada de revisión. Envíame un mensaje con tus fuentes de logs y nivel de licencia y confirmaré el alcance antes de que hagas el pedido.
Proveedor de la nube:
microsoft azure
Experiencia:
Instalación
•
Desarrollo
•
Configuración
•
Rendimiento
Recurso de computación en la nube:
Otros