Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Traducción automática
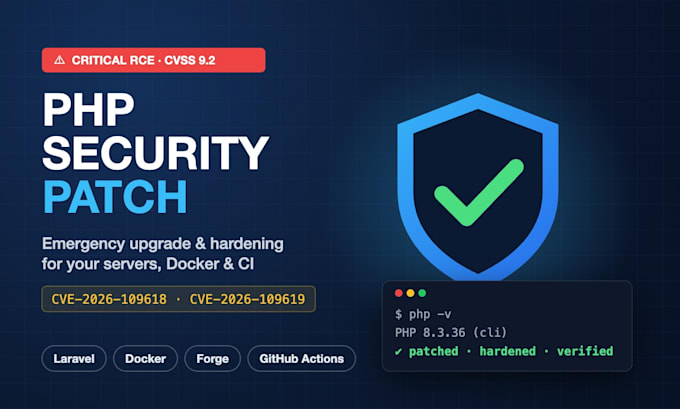
El 21 de octubre de 2026, PHP divulgó dos fallos CRÍTICOS de ejecución remota de código no autenticada en el núcleo de PHP: CVE-2026-109618 y CVE-2026-109619 (CVSS 9.2, PHP2Shell). Cada instalación de PHP 8.2 a 8.5 que sirva tráfico web se ve afectada: PHP-FPM, Apache mod_php, FrankenPHP, imágenes Docker. CISA emitió una alerta y se espera una explotación pública en breve.
El ataque aprovecha el manejador de progreso de carga de sesión de PHP ANTES de que se ejecute tu código de aplicación, por lo que la endurecimiento de Laravel, Symfony o WordPress no te protege. La única solución completa es actualizar PHP.
Soy líder técnico con 9 años de experiencia en Laravel/PHP y CI/CD en producción. Lo que hago:
Soportado: Ubuntu, Debian, RHEL, Docker, Forge, Vapor, Ploi, cPanel, Kubernetes. Envíame un mensaje con la cantidad de servidores antes de hacer el pedido.
Recuerda que incluir temas, plantillas o cualquier otro elemento que viole los derechos de terceros o las leyes aplicables en los trabajos entregados va en contra de las políticas de Fiverr. Puedes ver más información en Guía para la creación digital responsable.
Idiomas
Traducción automática
Traducción automática
¿Cómo sé si estoy afectado?
Si ejecutas PHP 8.2 a 8.5 (o cualquier versión más antigua no soportada) y sirve solicitudes HTTP, estás afectado. Envíame la salida de php -v y lo confirmaré gratis.
¿Habrá tiempo de inactividad?
Normalmente toma unos segundos mientras PHP-FPM o Apache se reinician. Lo programo contigo y puedo hacer cero tiempo de inactividad en entornos con balanceo de carga.
¿Qué acceso necesitas?
Acceso SSH con sudo, o una invitación de Forge/Ploi. Recomiendo un usuario temporal que puedas revocar después de la entrega. Nunca envíes credenciales en texto plano; usa un enlace secreto.
¿Qué pasa si mi hosting aún no ofrece la versión parcheada de PHP?
Aplicaré de inmediato las mitigaciones temporales documentadas (desactivar progress de carga, límites de cuerpo, reinicio de workers) y completaré la actualización tan pronto como haya paquetes disponibles, sin costo adicional.
¿También cubre actualizaciones de Laravel o WordPress?
Este servicio cubre el tiempo de ejecución de PHP y la configuración del servidor. Una auditoría del framework o dependencias (composer audit y fixes) está disponible como extra o oferta personalizada.
