Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Senior DevOps SRE, Desarrollador Full Stack, Seguridad en Blockchain
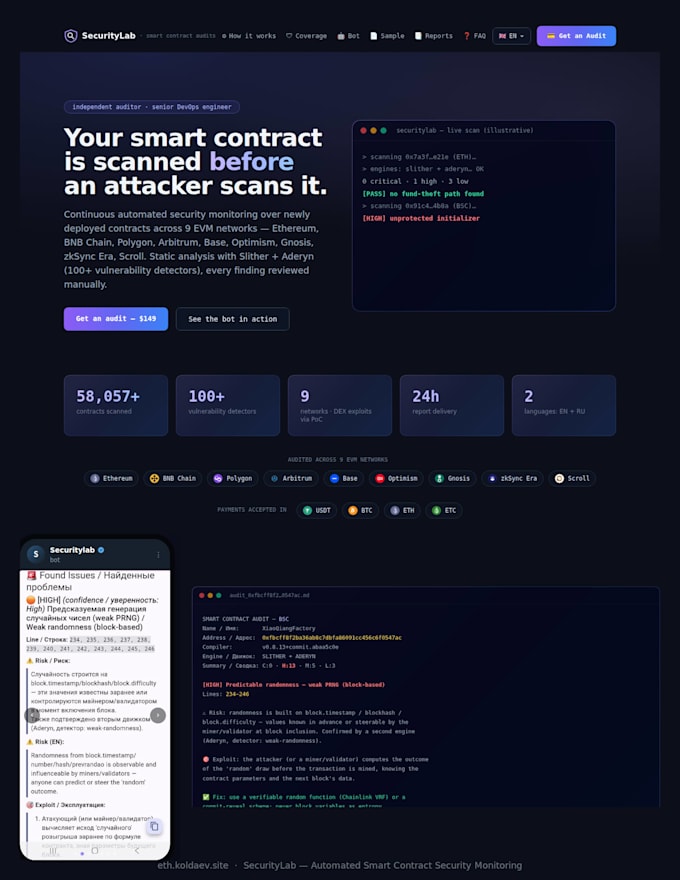
Auditorías de seguridad de contratos inteligentes: monitoreo automatizado + revisión manual en 9 cadenas EVM. Gestiono un pipeline de seguridad continuo que detecta vulnerabilidades en contratos inteligentes en Solidity antes que los atacantes, combinado con una auditoría manual exhaustiva por un ingeniero. Lo que obtienes: - Análisis multiengine: el código se analiza usando Slither + Aderyn (más de 100 detectores combinados). Sin conjeturas de LLM, cada hallazgo se revisa minuciosamente a mano. - 9 redes EVM: soporte completo para Ethereum, BNB Chain, Polygon, Arbitrum, Base, Optimism, Gnosis, zkSync Era y Scroll. - Reproducción en fork de mainnet: donde existen plantillas, se reproducen exploits en un fork de mainnet (no solo teóricos). Casos: manipulación de oracle en BeatXswap ($63k+ de ganancia reproducida), toma de control de gobernanza en Yam Finance y exploits en donaciones de Venus Protocol. - Protección DEX/AMM: los contratos DeFi reciben una revisión adicional personalizada para riesgos de manipulación de precios mediante lecturas de pools, confirmada por PoC. - Informes accionables: descripción detallada del riesgo, ruta del exploit y corrección exacta del código (EN/RU). Estadísticas: más de 56,900 contratos escaneados y monitoreados con éxito hasta la fecha. Protege tu protocolo. ¡Contáctame hoy!


Token estándar:
ERC-20
Lenguaje de programación:
Python
Plataforma de blockchain:
Ethereum
Traducción automática
¿Es esto una auditoría real o solo una conjetura de LLM?
No hay LLM en el pipeline de auditoría. Cada hallazgo proviene de Slither y Aderyn, dos motores de análisis estático independientes, del mismo tipo que usan las firmas profesionales de auditoría, revisados entre sí, con una heurística de respaldo cuando un contrato no compila en ninguno. Donde existe una plantilla de fork de prueba temporal
¿Qué significa realmente "PoC-CONFIRMED"?
Significa que el exploit se reprodujo con éxito en una copia forked de mainnet en el bloque exacto del ataque. Reproduce el problema hasta el wei. Esta validación automática y manual independiente demuestra que la vulnerabilidad es 100% real y peligrosa, no solo una advertencia teórica.