Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero DevOps Docker, Terraform, CICD y Kubernetes
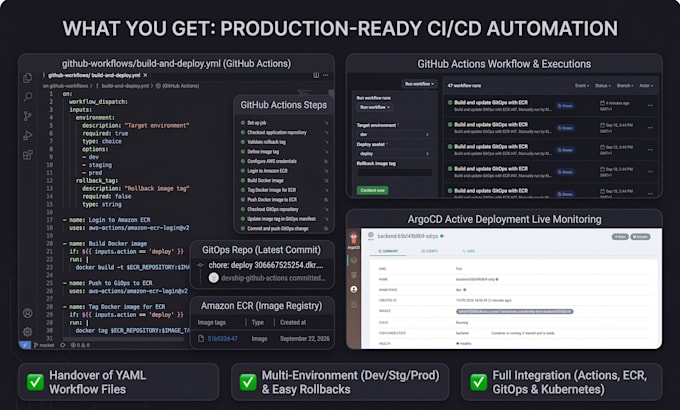
Detén la implementación manual. Configuraré una pipeline CI/CD para que cada push a tu rama main se construya, pruebe y implemente automáticamente, y funcione en mi máquina ya no sea un problema.
Lo que hago: configurar GitHub Actions (o Bitbucket Pipelines), containerizar tu app con Docker si es necesario y automatizar el despliegue a AWS (ECR, EKS) o Azure (Container Registry, App Services). Para mi proyecto de grado, una Plataforma Interna de Desarrollo en AWS EKS, construí este flujo de extremo a extremo: construir, subir la imagen a ECR, actualizar el manifiesto de Kubernetes en Git, y ArgoCD lo despliega.
Lo que obtienes: una pipeline funcionando en tu repositorio, probada, con un README corto que explique cada paso.
Más adecuada para: equipos pequeños y fundadores en solitario que aún despliegan manualmente y quieren dejar de perder tiempo en lanzamientos manuales.
Alcance: una app y un entorno en Basic. Si tu configuración es más grande, escríbeme antes de pedir y te diré con total honestidad si soy la persona adecuada para ello.
Herramientas:
Docker
•
GitHub
Marcos:
npm
Proveedor de la nube:
Amazon Web Services
Lenguaje de programación:
JavaScript
•
Python
•
Otros
Experiencia:
Instalación
•
Desarrollo
•
Configuración
Traducción automática
¿Con qué herramientas de CI trabajas?
Principalmente con GitHub Actions, pero puedo adaptarme a tu herramienta de CI si ya tienes una.
¿Necesitas acceso a nuestra infraestructura?
Sí, necesitaré acceso adecuado a tu repo y al entorno de hosting/nube para configurar la pipeline.
¿Y si todavía no usamos containers?
No hay problema, puedo containerizar la app con Docker como parte de la configuración si es necesario.
¿Cómo manejas el acceso a mi cuenta en la nube y a mis secretos?
Solo pido lo que el pipeline necesita: un rol o cuenta de servicio con privilegios mínimos, idealmente con credenciales temporales. Los secretos pasan por GitHub Secrets o tu propio vault, nunca por chat. Puedes revocar el acceso en cualquier momento, y te recordaré hacerlo cuando terminemos.