Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero de Redes y Ciberseguridad
Tus servidores y cargas de trabajo en la nube generan miles de eventos de seguridad cada día sin un SIEM bien configurado, la mayoría de esas amenazas pasan desapercibidas hasta que ya es demasiado tarde.
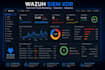
Implementaré y configuraré Wazuh, una plataforma líder de código abierto para XDR y SIEM, adaptada a tu infraestructura para que tengas visibilidad en tiempo real de amenazas, anomalías y brechas de seguridad.
Lo que obtienes con este servicio:
Wazuh Manager, Indexer y Dashboard desplegados en tu servidor en la nube o en tus instalaciones
Instalación del agente en endpoints (Linux / Windows)
Recolección de logs en tiempo real y correlación de eventos
Monitoreo de integridad de archivos (FIM) para rastrear cambios en archivos del sistema
Módulo de detección de vulnerabilidades configurado para los endpoints monitoreados
Reglas de detección personalizadas ajustadas para minimizar falsos positivos
Configuración de notificaciones de alertas para amenazas de alta severidad (ataques de fuerza bruta, escalada de privilegios, inicios de sesión sospechosos)
Configuración de respuesta activa (por ejemplo, bloqueo automático de IPs mediante firewalls de host)
Un panel limpio e intuitivo con documentación básica de entrega
¿Por qué trabajar conmigo?
Soy investigador en ciberseguridad e ingeniero de redes especializado en detección de amenazas y arquitectura de seguridad. Como estoy construyendo mis reseñas en Fiverr, mis precios son más bajos que los del mercado.

Proveedor de la nube:
Nube de VMware
Recurso de computación en la nube:
Grupos de seguridad
Traducción automática
¿Necesito proporcionar un servidor o tú proporcionas el hosting?
Necesitarás tu propio servidor o VM en la nube (AWS, DigitalOcean, Azure, Linode o en tus instalaciones). Para una implementación All-in-One (Manager + Indexer + Dashboard), se requiere un mínimo de 8GB de RAM y 2 vCPUs con Ubuntu 20.04/22.04 LTS para un indexado de logs fluido.
¿Wazuh es realmente gratuito?
Sí, Wazuh es un software 100% de código abierto. Solo pagas por mi experiencia en ingeniería para instalar, configurar, ajustar y fortalecer el sistema para tu red.
¿Puedes desplegar Wazuh en proveedores de nube pública (AWS/Azure/GCP)?
¡Por supuesto! Puedo desplegarlo en cualquier proveedor de nube principal, proveedor de VPS o entorno virtualizado local (VMware, Proxmox, VirtualBox) siempre que tenga acceso SSH o de gestión.
¿Podré ver alertas y logs en vivo justo después de la entrega?
Por supuesto. Recibirás credenciales para acceder a un panel web completamente funcional que muestra eventos en tiempo real, estados de endpoints y alertas de seguridad de tus agentes conectados.
¿Qué es "Respuesta activa" en el nivel Premium?
Respuesta activa permite que Wazuh tome acciones automáticamente cuando detecta una amenaza, como ejecutar una regla en el firewall del host para bloquear la IP de un atacante después de múltiples intentos fallidos de inicio de sesión SSH.
¿Qué pasa si necesito más de 6 agentes o un clúster multinodo?
¡No hay problema! Envíame un mensaje detallando tus requisitos y te enviaré una oferta personalizada ajustada a la escala exacta de tu red.
