Explorar las categorías
Explora
Fiverr Pro
Español
$
USD



Traducción automática
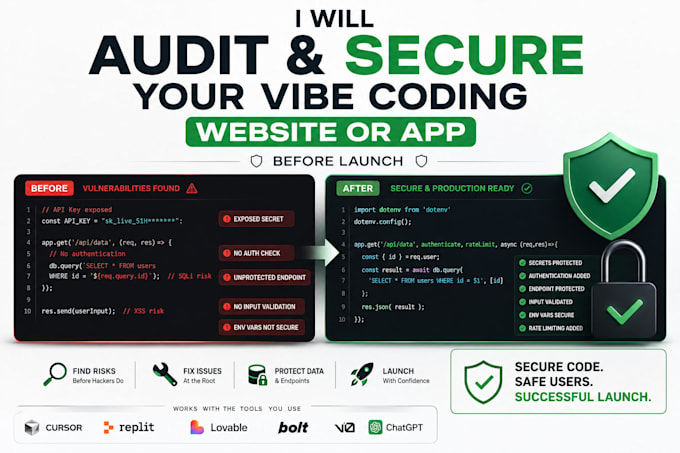
¿Vibe coded tu sitio web o app con Cursor, Replit, Lovable, Bolt, v0 o ChatGPT pero no estás seguro si es realmente seguro para lanzar? El código generado por IA a menudo tiene problemas de seguridad ocultos: claves API expuestas, verificaciones de autenticación faltantes, reglas de base de datos sin protección o entradas de usuario no validadas. Revisaré tu código, identificaré estos riesgos y los solucionaré antes de que los usuarios reales (o sus pagos) interactúen con tu app.
Lo que reviso:
Ideal para:
Tecnologías: React, Next.js, Node.js, Tailwind, REST APIs. Reviso código de cualquier herramienta de IA, sin importar quién lo generó.
Envíame un mensaje con el enlace a tu repo o proyecto y te diré qué encontré y qué se necesita para arreglarlo.
Full Stack Developer, TypeScript, React , Next Js, Express Js
Idiomas
Traducción automática
Traducción automática
¿Qué es una auditoría de seguridad de vibe coding?
Reviso tu código generado por IA en busca de riesgos comunes de seguridad — claves API expuestas, verificaciones de autenticación faltantes, acceso no protegido a bases de datos y brechas en la validación de entradas — luego te entrego un informe y soluciono lo que encuentre.
Mi app fue creada con [Cursor/Replit/Lovable/Bolt/v0] — ¿aún puedes auditarla?
Sí. Reviso código sin importar qué herramienta de IA lo generó, ya que los problemas de seguridad subyacentes (claves expuestas, autenticación débil, entradas no validadas) suelen ser similares entre herramientas.
¿Necesito compartir mi código fuente?
Sí — solo necesito un enlace al repositorio (GitHub) o los archivos exportados del proyecto. Sin acceso al código real, no puedo realizar una auditoría adecuada.
¿Qué pasa si encuentro un problema crítico que podría ser explotado activamente?
Lo marcaré de inmediato, incluso antes de entregar el informe completo, para que puedas poner la app offline o restringir el acceso si es necesario mientras se realiza la reparación.
¿Esto garantiza que mi app sea 100% segura?
Ninguna auditoría puede garantizar una seguridad absoluta — nuevas vulnerabilidades aparecen con el tiempo. Esta revisión cubre los riesgos más comunes y de alto impacto en apps vibe coded y reduce significativamente tu exposición, pero se recomienda revisión continua a medida que tu app crece.
¿Necesitas acceso de administrador, credenciales de hosting o claves API?
Para un escaneo solo de código (Básico), no — solo el repositorio. Para correcciones (Estándar/Premium), puede que necesite acceso limitado (por ejemplo, un entorno de staging o credenciales específicas) dependiendo de lo que se tenga que cambiar.
¿Cuál es la diferencia entre Básico, Estándar y Premium?
Básico es solo un escaneo + informe escrito (tú arreglas los problemas). Estándar añade correcciones para los problemas críticos principales. Premium incluye una auditoría completa, todas las correcciones y endurecimiento adicional como limitación de tasa y verificaciones de autenticación más fuertes.
Mi app aún no está lanzada — ¿debería hacer esto igual?
Sí, idealmente antes del lanzamiento — es mucho más fácil y barato arreglar las brechas de seguridad antes de que interactúen usuarios reales, pagos o datos.