Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
¿Tu servidor está realmente seguro o solo esperas que lo esté?
La mayoría de los servidores expuestos a internet son atacados en pocas horas. Puertos abiertos, configuraciones débiles, software desactualizado, vulnerabilidades sin parchear... los encuentro antes que alguien más.
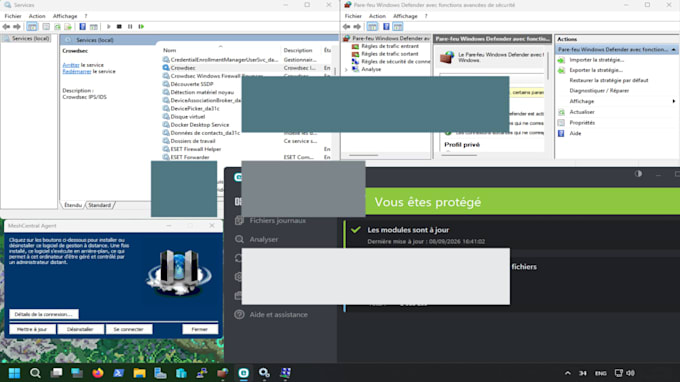
Soy ingeniero de sistemas y redes especializado en virtualización y seguridad. Auditaré tu servidor Linux o Windows y te entregaré un informe claro y accionable, no solo una lista de problemas alarmante.
Lo que incluye
Lo que NO es esto
Un servidor. Una auditoría. Una revisión. Sin marketing ni adornos, solo un servicio claro.
Sistema operativo:
Windows
•
Linux
•
Unix
•
Vmware
•
BSD
Traducción automática
¿Necesitas acceso root/administrador a mi servidor?
Sí. Una auditoría completa requiere acceso root (Linux) o Administrador (Windows). Recomiendo crear una cuenta temporal que luego eliminas. Nunca almaceno credenciales después de terminar el trabajo.
¿Modificarás algo en mi servidor?
No. Esto es solo una auditoría de solo lectura. Observo, analizo y reporto. Cualquier cambio (reglas de firewall, actualizaciones, endurecimiento) es decisión tuya — o puedo ayudarte con eso en un pedido separado.
¿Cuál es la diferencia entre una auditoría y un pentest?
Una auditoría revisa tu configuración, servicios y vulnerabilidades conocidas según estándares de seguridad. Un pentest intenta activamente vulnerar tu sistema (explotación). Este servicio es una auditoría — sin explotación, sin riesgo para tu producción.
Mi servidor aloja datos de clientes / está en producción. ¿Es seguro?
Sí. La auditoría es no intrusiva y no causará tiempo de inactividad. Trabajo en el horario que prefieras si es necesario. Sin embargo, avísame si algún servicio es frágil para adaptar mi enfoque.
¿Qué incluye la "1 revisión"?
Una ronda de aclaración sobre el informe: reformular, agregar detalles a un hallazgo o responder tus preguntas. No incluye una nueva auditoría después de hacer cambios — eso es un pedido nuevo.
¿Puedes auditar múltiples servidores?
Este servicio cubre un servidor. Para varias máquinas (VMs, clústeres, entornos AD), contáctame para una oferta personalizada — suele ser más económico que pedir varios servicios.
¿Qué pasa si encuentras algo crítico?
Lo detecto inmediatamente en el informe con pasos claros de remediación. No espero hasta la entrega para advertirte sobre una vulnerabilidad crítica y explotable.
¿Auditas servidores en la nube (AWS, Azure, GCP)?
Sí, pero solo la capa del sistema operativo. Configuraciones específicas de la nube (IAM, grupos de seguridad, buckets S3...) requieren un enfoque diferente — contáctame antes de ordenar.
