Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Líder en arquitectura de seguridad para nube híbrida, IAM y Zero Trust
El equipo de Fiverr Pro seleccionó a Marlon Costa por su experiencia.
Revisado para
Administración y protección de datos
Ciberseguridad
Computación en la nube
Consultoría de cumplimiento normativo
Ingeniería de DevOps
Soporte y IT
Vetted Pro
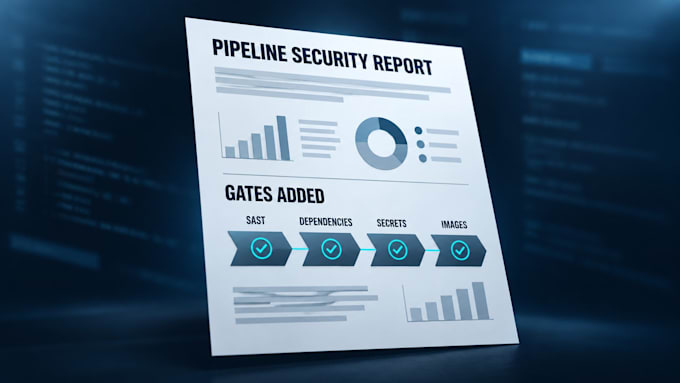
Tu pipeline puede desplegar en producción. Y lo mismo puede cualquier cosa que pase por él.
CI/CD guarda cada credencial y llega a todos los entornos, y creció sin que nadie se encargara de su seguridad. No envío un informe de escaneo. Lo integro en los controles.
Probablemente estás aquí porque
Lo que cambio
Cómo funciona
En qué puedes confiar
Los cambios llegan como pull requests que tu equipo revisa. Nada se despliega sin aprobación.
Funciona con
GitHub Actions, GitLab CI, Jenkins, Docker, Kubernetes.
En línea con OWASP, NIST SSDF y CIS Benchmarks.
Cuéntame qué usas y te diré cuál encaja.


Traducción automática
¿Necesitas acceso directo a nuestro entorno CI/CD?
No. En muchos casos, puedo trabajar con documentación, capturas de pantalla, configuraciones exportadas, archivos de flujo de trabajo, diagramas de arquitectura y recorridos en vivo. Si hay acceso de solo lectura limitado, podemos definir un modelo de revisión adecuado.
¿Qué tipos de problemas puede identificar esta evaluación?
Esta evaluación puede destacar riesgos relacionados con controles en repositorios, protecciones en ramas, flujos de aprobación, manejo de secretos, seguridad en compilaciones, exposición de runners, integridad de artefactos, controles de despliegue y trazabilidad del pipeline.
¿Es esto una prueba de penetración o una auditoría de cumplimiento formal?
No. Este proyecto es una revisión de seguridad y asesoría. Está diseñado para identificar brechas en controles, riesgos en la entrega y prioridades prácticas de fortalecimiento, pero no es una prueba de penetración ni una auditoría oficial a menos que se defina por separado.
¿Qué recibiré al final del proyecto?
Dependiendo del nivel seleccionado, recibirás una evaluación estructurada con hallazgos, observaciones de riesgos, recomendaciones prácticas y, en niveles superiores, una hoja de ruta más detallada y un resumen listo para ejecutivos.
¿Esta evaluación puede cubrir plataformas como GitHub, GitLab o Azure DevOps?
Sí. Este proyecto puede aplicarse a plataformas comunes de DevSecOps y CI/CD siempre que el alcance, los flujos de trabajo y las evidencias disponibles estén claramente definidos.