Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Pruebas de seguridad web y de API, desarrollo de retos CTF
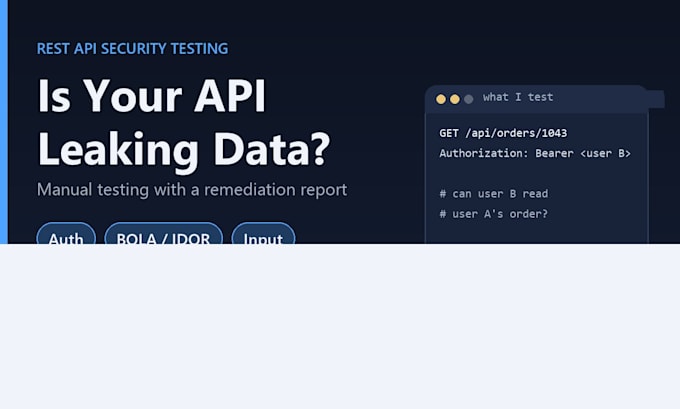
¿Quieres saber si tu API REST permite que un usuario lea los datos de otro usuario, o si acepta entradas que no debería? Pruebo APIs que posees o para las que tienes autorización para probar y entrego un informe en el que tus desarrolladores pueden actuar.
Qué reviso (según el paquete):
Autenticación y manejo de tokens
Autorización a nivel de objeto y a nivel de función (BOLA/IDOR)
Exposición excesiva de datos y propiedades escribibles (asignación masiva)
Validación de entradas e inyección
Configuración relevante para la seguridad, p. ej. CORS, cabeceras y manejo de errores
Estas son áreas que pruebo, no hallazgos garantizados.
El paquete Basic es un escaneo automatizado con confirmación manual de los resultados. Standard y Premium son pruebas manuales.
Cada informe incluye alcance y cobertura, hallazgos verificados con evidencia de solicitud/respuesta, clasificaciones de riesgo, pasos de remediación y limitaciones. La salida del escáner que no pude confirmar se etiqueta como no verificado.
El alcance se cuenta en endpoints (método + ruta, por ejemplo GET /users/{id}) y roles de usuario. Por favor usa un entorno de staging o pruebas y cuentas de prueba. No envíes contraseñas de producción en el chat.
No incluido a menos que se acuerde: GraphQL, hallazgo de endpoints no documentados, pruebas de carga/DoS, arreglar código, volver a probar tras las correcciones.
Dispositivo:
Escritorio
•
Laptop
•
Servidor
Sistema operativo:
Windows
•
Linux
•
Ubuntu
Traducción automática
¿Pruebas GraphQL?
Solo mediante oferta personalizada. Que la introspección esté habilitada es una observación de configuración, no prueba de una vulnerabilidad por sí misma.
¿Encontrarás vulnerabilidades?
No puedo prometer hallazgos. Te indicaré las áreas que se probaron, cualquier problema verificado con evidencia y lo que no fue cubierto.
¿Producción o staging?
Se prefieren entornos de staging o prueba con cuentas de prueba. No ejecuto pruebas disruptivas o de carga a menos que las hayas contemplado por escrito.
¿Qué cubre una revisión?
Correcciones o aclaraciones al informe entregado, no pruebas de nuevos endpoints.
¿Incluye re-pruebas?
Sí, con la opción Retesting After Fix. Cubre los hallazgos de mi informe original, no nuevos endpoints.
