Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Ingeniero DevOps certificado en Azure y AWS
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
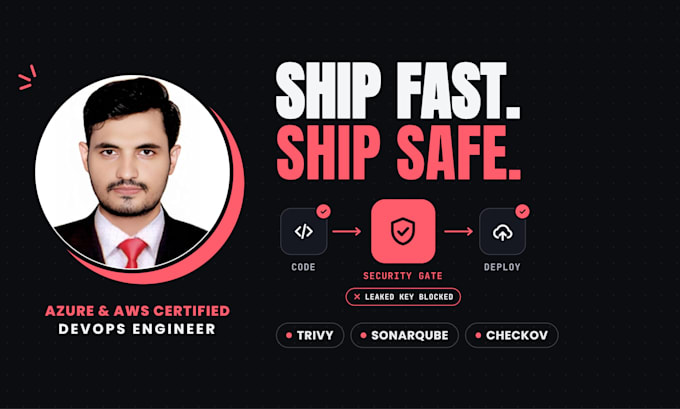
Una clave de API filtrada o un paquete vulnerable pueden costar mucho más que una configuración de seguridad. Añadiré comprobaciones automáticas de seguridad a tu pipeline CI/CD, para que los problemas se detecten antes de llegar a producción, sin ralentizar a tu equipo.
Qué obtendrás:
Funciona con GitHub Actions, GitLab CI, Azure DevOps y Jenkins.
¿Usas herramientas de codificación con IA? El código generado por IA puede contener claves incrustadas o paquetes desactualizados. Estas comprobaciones las detectan automáticamente.
¿Por qué yo? Soy certificado Microsoft (AZ-104, AZ-305, AZ-400, SC-900) y AWS Solutions Architect, y mis propios pipelines están protegidos con Trivy y Checkov.
C cada pedido termina con un informe corto: qué se encontró, qué arreglé y qué hacer a continuación
Herramientas:
Docker
Marcos:
Terraform
Proveedor de la nube:
Amazon Web Services
•
Google Cloud Platform
Lenguaje de programación:
C
Experiencia:
Desarrollo
Traducción automática
¿Los escaneos de seguridad ralentizarán mi pipeline?
Normalmente solo por uno o dos minutos. Los escaneos se ejecutan en paralelo cuando es posible, y ajusto las puertas para que las compilaciones fallen solo por riesgos reales, no por ruido.
¿Qué herramientas de CI soportas?
GitHub Actions, GitLab CI, Azure DevOps y Jenkins. GitHub Actions y Azure DevOps son mis más fuertes.
¿Qué pasa cuando un escaneo encuentra un problema?
El pipeline se detiene y muestra exactamente qué falló y cómo arreglarlo. Agrega las hallazgos críticos de Fix y los soluciono por ti, luego vuelvo a ejecutar las comprobaciones.
¿Esto ayuda con código generado por IA?
Sí. Las herramientas de codificación con IA a veces añaden claves incrustadas o paquetes desactualizados. Los escaneos de secretos y dependencias detectan esto automáticamente en cada push.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5

Reino Unido
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
USD 50
Precio
2 días
Tiempo
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5
Reino Unido
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
USD 50
Precio
2 días
Tiempo
