Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
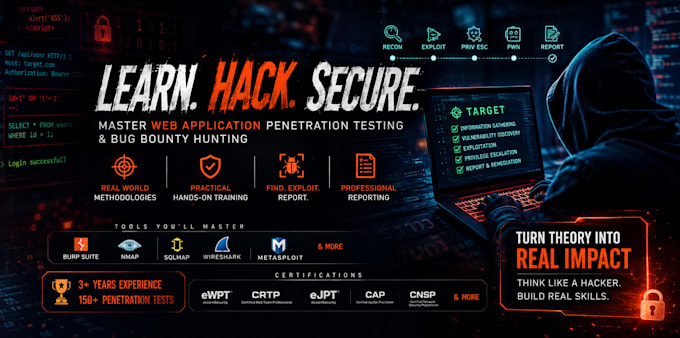
¿Quieres aprender pruebas de penetración en aplicaciones web y caza de bugs con un profesional en ciberseguridad?
Soy ingeniero en ciberseguridad con más de 3 años de experiencia práctica y más de 150 pruebas de penetración y evaluaciones de vulnerabilidades en aplicaciones web, APIs e infraestructura.
Ofrezco entrenamiento práctico uno a uno diseñado para ayudarte a entender cómo los testers de seguridad profesionales abordan las aplicaciones web y descubren, validan y reportan vulnerabilidades.
Lo que puedes aprender:
Fundamentos de seguridad en aplicaciones web
Reconocimiento y descubrimiento de superficie de ataque
Burp Suite y técnicas prácticas de testing
Autenticación, autorización y IDOR
XSS, SQL Injection y otras vulnerabilidades comunes
Pruebas de seguridad en APIs
Vulnerabilidades en lógica de negocio
Validación de vulnerabilidades y prueba de concepto
Metodología y flujo de trabajo en bug bounty
Redacción de informes de vulnerabilidades claros y profesionales
Divulgación responsable y prácticas legales de testing
Mi entrenamiento se centra en metodología práctica más que en solo teoría. Puedo adaptar las lecciones a tu nivel actual de habilidades, ya seas principiante, estudiante de ciberseguridad, aspirante a tester de penetración o estés preparando para comenzar en bug bounty.


Propósito de la lección:
Ciberseguridad
Tecnología de desarrollo:
JavaScript
•
Python
•
PHP
•
SQL
•
Linux
•
Bash
•
Otros