Explorar las categorías
Explora
Fiverr Pro
Español
$
USD


Traducción automática
Automatizo los flujos de trabajo de escaneo de seguridad, detección de amenazas y generación de informes para que tu equipo no tenga que usar las herramientas manualmente. Trabajo a tiempo completo en un equipo de seguridad desarrollando automatizaciones para la detección de amenazas, y actualmente investigo detección de anomalías consciente del drift usando autoencoders para entornos en contenedores, por lo que esto es trabajo actual, no una habilidad secundaria.
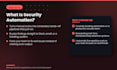
Lo que puedo automatizar:
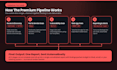
Indícame qué herramienta(s) ya estás usando (Nmap, OWASP ZAP, Trivy, escáneres personalizados, SIEM, etc.) y qué quieres que pase con los resultados, y desde ahí lo planearé. Los paquetes aumentan según la cantidad de herramientas que se automatizan: 1 herramienta en Basic, 3 en Standard, 5 en Premium.
Full Stack Developer, Web, API, Mobile Solutions
Idiomas
Traducción automática
Traducción automática
No estoy seguro de qué herramientas necesito automatizar, ¿puedes asesorarme?
Sí, envíame tu configuración actual (qué escaneas, con qué frecuencia, quién necesita los resultados) y te sugeriré qué automatizar primero para tener mayor impacto.
¿Puedes integrar esto con nuestro SIEM o panel de control existentes?
En la mayoría de los casos sí, siempre que tenga una API o acepte entrada estructurada (JSON, CSV, etc.) — menciona tu configuración cuando me escribas.
¿Esto es adecuado para informes de cumplimiento (SOC2, ISO)?
Puedo estructurar los informes automatizados para que coincidan con formatos comunes de cumplimiento, pero no soy consultor de cumplimiento — considera esto como la capa técnica de automatización, no la auditoría en sí.


