Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
PNPT Tester de penetración, seguridad en web, API y Active Directory
¿Te preocupa que tu aplicación web o API tenga brechas de seguridad que los atacantes puedan explotar? La pruebo como lo haría un atacante real y entrego un informe claro y accionable.
Soy un ingeniero de VAPT en práctica y instructor de ciberseguridad, certificado en PNPT y PJPT.
LO QUE PRUEBO:
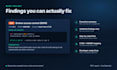
LO QUE RECIBES:
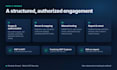
CÓMO FUNCIONA:
Consulta la muestra de informe en la galería para verificar la calidad antes de ordenar.
Las pruebas son no destructivas y se realizan solo en activos que posees o para los que tienes autorización. Envíame un mensaje primero para confirmar el alcance y el plazo.

Aplicación de prueba:
Aplicación web
Tecnología de desarrollo:
JavaScript
•
Node.js
•
PHP
•
Python
•
React
Dispositivo:
PC
•
Linux
Traducción automática
¿Qué necesitas para empezar?
URL(s) objetivo, autorización escrita para realizar pruebas, una lista en alcance y fuera de alcance, credenciales de la cuenta de prueba y tu ventana de prueba preferida.
¿Las pruebas dañarán mi sitio web?
Las pruebas son no destructivas por defecto. Se prefiere un entorno de staging y cualquier prueba de mayor riesgo solo se realiza con tu aprobación.
¿Qué incluye el informe?
Cada hallazgo con severidad CVSS, prueba de concepto, endpoints afectados y pasos para remediar paso a paso. La versión premium incluye un resumen ejecutivo para la dirección.
¿Ofreces un retest?
La versión premium incluye una re-prueba gratuita después de que apliques las correcciones. Para Basic y Standard, se puede añadir una re-prueba como extra.
¿Firmas un NDA y mantienes mi información confidencial?
Sí. Firmo NDAs a solicitud. Todos los hallazgos y datos del cliente permanecen confidenciales y se eliminan después de la entrega. Solo realizo pruebas con autorización escrita.
¿Qué herramientas y metodología utilizas?
Sigo la Guía de Pruebas de Seguridad Web de OWASP y los Top 10 de OWASP. Las herramientas incluyen Burp Suite, ffuf, Nuclei y sqlmap, pero cada hallazgo se confirma manualmente antes de incluirlo en el informe.
¿El informe puede ayudar con SOC 2, ISO 27001 o revisiones de seguridad de clientes?
Sí. El informe puede servir como evidencia de una prueba de penetración independiente para auditorías y cuestionarios de seguridad de proveedores. Es una prueba técnica, no una auditoría de cumplimiento formal ni una certificación.


