Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Arquitecto de seguridad: Microsoft Sentinel, KQL, SOAR y agentes de IA
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
¿Sentinel encendido pero ahogado por alertas ruidosas? ¿O empezar de cero y que esté bien hecho desde el primer momento?
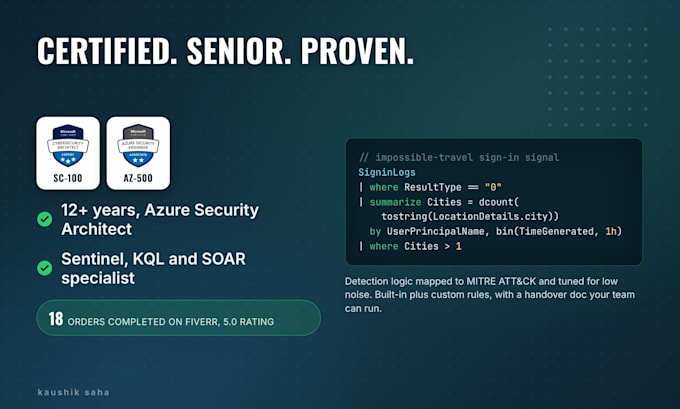
Soy Kaushik, arquitecto de seguridad de Azure con más de 12 años en ciberseguridad. Poseo SC-100 y AZ-500. Construyo Microsoft Sentinel como lo necesita un SOC operativo.
Lo que obtendrás
Para quién es
Empresas y MSSP que configuran Sentinel, o equipos con un espacio de trabajo que necesita ajuste. Funciona con Defender XDR y el portal unificado de Defender.
Envíame un mensaje con tu alcance antes de ordenar. Confirmaré el paquete correcto o enviaré una oferta personalizada para trabajos de mayor tamaño.
Proveedor de la nube:
microsoft azure
Recurso de computación en la nube:
Grupos de seguridad
•
Otros
Traducción automática
Mi Sentinel ya está funcionando pero hace mucho ruido. ¿Puedes ajustarlo?
Sí. Revisaré tus reglas de analítica, encontraré las que causan falsos positivos, ajustaré el KQL y los umbrales, y añadiré reglas de automatización para que los analistas vean incidentes reales. Envíame tus reglas más ruidosas y fuentes de datos y confirmaré el alcance.
¿Qué incluye cada paquete de servicio?
Básico: Sentinel desplegado, 3 fuentes de datos conectadas, 10 reglas integradas activas. Estándar: añade reglas KQL personalizadas, configuración de retención y un libro de trabajo. Premium: la implementación completa con playbooks de SOAR, mapeo MITRE ATT&CK y ajuste de costos.
¿Qué necesitas de mí para empezar?
Acceso a tu entorno de Azure, la lista de fuentes de datos a conectar y tus objetivos: detección de amenazas, cumplimiento, costos o automatización. Con eso puedo confirmar el alcance antes de que hagas el pedido.
¿Ofrecen soporte posterior a la implementación?
Sí. Una vez entregado, te ayudo a gestionar Microsoft Sentinel, a resolver problemas y a mantener tus operaciones de seguridad funcionando sin contratiempos. Soporte adicional o capacitación para tu equipo puede gestionarse a pedido.
¿Se puede ajustar un paquete a mi entorno?
Sí. Cada configuración se adapta a tu tamaño, uso de la nube y modelo de amenazas. Si tu alcance no encaja en un paquete, escríbeme y te enviaré una oferta personalizada con precio según el trabajo real.
¿Puedes conectar fuentes de datos que no sean de Microsoft?
Sí. Syslog, Common Event Format (CEF) y fuentes personalizadas, además de conectores de Microsoft como Entra ID, Defender y Microsoft 365.
¿Puedes crear playbooks para respuestas automatizadas?
Sí. Construyo playbooks de Logic Apps que automatizan los pasos de investigación y respuesta. Los playbooks forman parte de Premium. Si lo único que necesitas son playbooks, contáctame para una oferta personalizada.
¿Me guiarás por los tableros y las reglas?
Sí. Premium incluye documentación y una sesión en vivo de recorrido que cubre los tableros y las reglas.