Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Probador de penetración de aplicaciones web y especialista en seguridad de API
¿Estás seguro de que tu aplicación web está completamente segura contra ataques cibernéticos del mundo real?
Los escáneres automatizados no detectan fallos críticos en la lógica del negocio ni controles de acceso rotos. Con una sólida formación en ingeniería en aplicaciones web full-stack, realizo pruebas de penetración manuales en profundidad para identificar vulnerabilidades antes de que los atacantes malintencionados puedan explotarlas.
Lo que probaré (OWASP Top 10 y más allá):
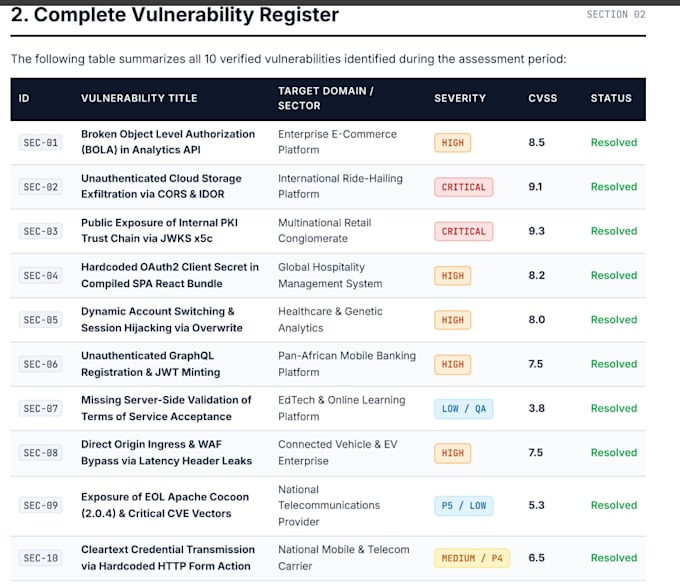
Control de acceso roto y IDOR (BOLA)
Inyección SQL y comandos
Scripting entre sitios (XSS) y CSRF
Elusión de autenticación y gestión de sesiones
Configuraciones de seguridad incorrectas y exposición de datos sensibles
Errores en la lógica del negocio y vulnerabilidades en REST API
Entregables:
Informe completo y profesional en PDF de auditoría de seguridad
<pResumen ejecutivo para la direcciónAnálisis técnico detallado con pasos para reproducir (PoC)
Guía clara y amigable para desarrolladores sobre cómo remediar
Alcance y ética:
Realizo únicamente evaluaciones de seguridad autorizadas. Asegúrate de ser el propietario o tener autorización explícita para probar el sistema objetivo.


Plataforma de pruebas:
Pruebas de sitios web
Dispositivo:
PC
•
Teléfono móvil Android
Traducción automática
¿Qué necesitas de mí para empezar a probar?
Necesito la URL del objetivo, el alcance de la evaluación y cuentas/credenciales de prueba (si se prueban roles de usuario autenticados). También debes confirmar que tienes permiso para autorizar la prueba.
¿La prueba de penetración interrumpirá mi sitio web o servicios en vivo?
No. Realizo pruebas manuales seguras y controladas sin ataques agresivos de denegación de servicio (DoS), asegurando que tu entorno de producción o staging permanezca estable y operativo.