Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Revisión de código segura y corrección de vulnerabilidades
Encuentro y soluciono errores de seguridad reales en aplicaciones web, APIs y plugins de WordPress, y te entrego un informe claro además de las correcciones funcionales, no un PDF aterrador que no puedas actuar.
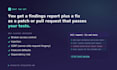
Lo que obtienes: cada hallazgo con la ubicación exacta, por qué es explotable y cómo arreglarlo, luego la corrección en sí como un parche o solicitud de extracción que compila y pasa tus pruebas.
Me concentro en los errores que realmente importan: control de acceso y autorización rotos, inyección, SSRF, configuraciones inseguras y riesgos de dependencias. Mi trabajo de seguridad de código abierto es público en research.itsjustin.me.
Esto es solo seguridad defensiva autorizada. Revisó código que posees o para el cual tienes autorización clara para revisar. No ataco sistemas en vivo ni objetivos de terceros.
Primero envíame un mensaje con tu stack y aproximadamente qué tan grande es la base de código, y te diré honestamente qué paquete encaja y qué puedo comprometerme a hacer.

Tecnología de desarrollo:
JavaScript
Traducción automática
¿Realizas pruebas en mi sitio en vivo?
No. Realizo una revisión estática de tu código fuente y entrego las correcciones. Cualquier prueba dinámica solo si autorizas por escrito y es tu propio sistema.
¿Qué obtengo al final?
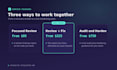
Un informe de hallazgos con la ubicación exacta y severidad de cada problema, además de correcciones entregadas como parche o solicitud de extracción que compila y pasa tus pruebas, en los paquetes Review and Fix y Audit and Harden.
¿Qué lenguajes y stacks cubres?
JavaScript y TypeScript, Python, PHP y WordPress, y Go.
¿Firmará un NDA?
Sí, bajo petición.


