Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Automatización con IA y creador de agentes
Tus caches de CI aceleran las compilaciones. Pero también pueden llevar tus credenciales a cualquiera que abra un pull request.
Si un flujo de trabajo ejecuta cargo login, docker login o npm login, o escribe un secreto en una carpeta que actions/cache guarda, el siguiente trabajo que restaure esa cache obtiene el token, incluyendo trabajos activados por pull requests externos. Es fácil pasarlo por alto en la revisión porque las dos partes están en pasos o archivos diferentes.
Lo que obtienes:
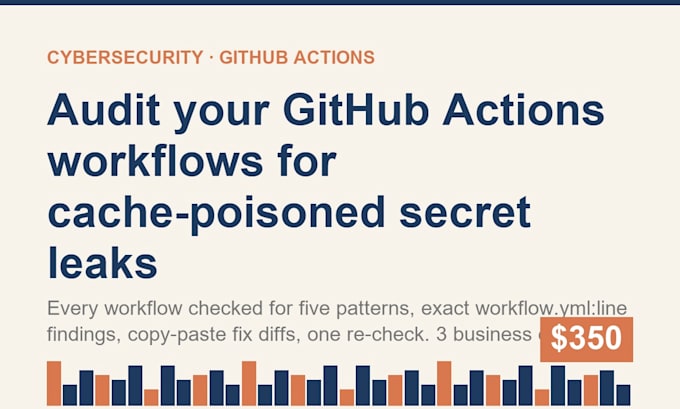
Cada flujo de trabajo en tu repositorio revisado en busca de archivos de credenciales dentro de rutas cacheadas, secretos escritos en carpetas cacheadas, trabajos de pull request que restauran una cache y un trabajo privilegiado contaminado, y tokens de checkout dejados en .git/config.
Una tabla de hallazgos con la línea exacta del workflow.yml para cada problema y por qué importa.
Un diff de corrección para copiar y pegar por cada hallazgo.
Una re-verificación después de aplicar las correcciones.
Lo que necesito: acceso de lectura al repositorio, o un zip de .github/workflows. No se realiza ninguna acción contra tu infraestructura.
Los workflows reutilizables y las acciones compuestas son revisados a mano; el informe indica cuáles revisé.
Herramientas:
GitHub
Marcos:
npm
Proveedor de la nube:
Otros
Lenguaje de programación:
Bash
•
Python
Experiencia:
Depuración de código
•
Configuración
