Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Desarrollador IT
Las herramientas de IA escriben código que funciona, no siempre código seguro. Problemas típicos: claves API dejadas en el frontend, tablas de la base de datos abiertas para cualquiera, comprobaciones de inicio de sesión ausentes, manejo de entradas débil. Reviso tu app para estas cuestiones y te digo qué arreglar primero.
Qué reviso (basado en OWASP Top 10):
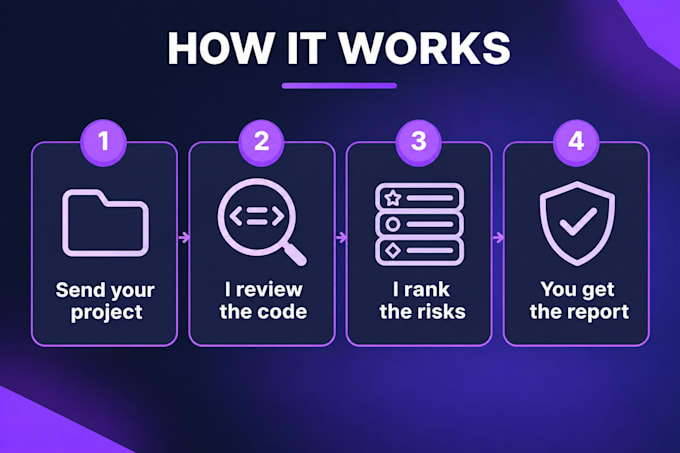
Lo que obtendrás: un informe escrito clasificado por riesgo, con una explicación clara y una solución sugerida para cada hallazgo. En el paquete superior aplico las correcciones acordadas.
Esto es una revisión de código y configuración, no una garantía de que la app sea segura. Solo reviso apps que sean de tu propiedad, y nunca necesito contraseñas de producción.
Uso herramientas asistidas por IA en mi flujo de trabajo y reviso todo el código yo mismo antes de entregar.
Tecnología de desarrollo:
TypeScript