Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
IA en producción, liderada por fundadores, 50% por debajo de tarifas de agencia por construcción
Regressops (Resolviendo la paradoja de Jevons del Vibe Coding)
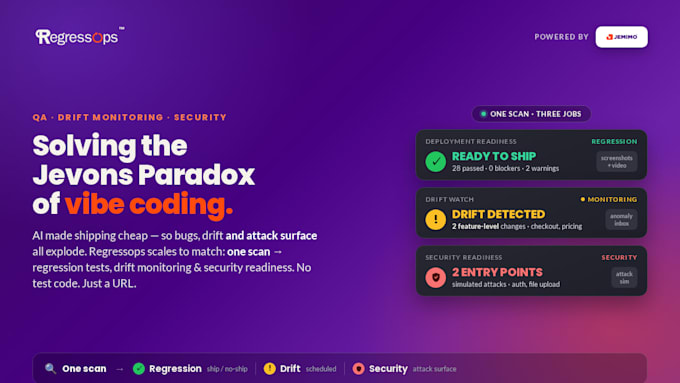
La AI hizo que el envío fuera barato, por lo que los bugs, la deriva y la superficie de ataque se acumulan más rápido de lo que cualquier equipo puede revisarlos. Regressops mantiene el ritmo: un escaneo de tu aplicación web impulsa tres tareas.
Las pruebas de regresión exploran tu app, crean un catálogo de pruebas, lo ejecutan y ofrecen un veredicto claro de enviar o no enviar con capturas de pantalla anotadas y evidencia en video.
El monitoreo de deriva programado o en activación detecta deriva a nivel de app o de funciones, visible en una bandeja de anomalías.
El descubrimiento de puntos de entrada para la preparación de seguridad a nivel de funcionalidad, ataques simulados y un veredicto claro de riesgo antes de que envíes.
Solo una URL en caja negra. Sin código de prueba para escribir. Sin acceso al código fuente necesario. Funciona detrás de logins con credenciales de prueba.
¿Por qué nosotros? Una práctica de ingeniería nativa de AI fundada por un ex líder del KPMG's Gen-AI Centre of Excellence. Entrega aumentada por AI, humanos en el ciclo, seguridad incorporada. 50% por debajo de las tarifas de agencia por construcción, no por descuento.
Dinos tu URL de staging y qué significa "funcionar" para tu app. Nosotros nos encargamos del resto.


Aplicación de prueba:
Aplicación web
Dispositivo:
PC
•
Linux
Traducción automática
¿Necesitas acceso a nuestro código o servidores?
No — Regressops funciona en caja negra contra una URL. Sin acceso al código fuente, sin instrumentación. Para páginas detrás de un login, comparte solo las credenciales de prueba.
¿En qué se diferencia esto de Cypress/Selenium o contratar a un tester de QA?
Esos necesitan que tú (o un contratado) escribas y mantengas scripts de prueba. Regressops explora tu app, propone las pruebas y las vuelve a correr para siempre — sin necesidad de crear pruebas ni costos por hora.
¿Puede probar flujos detrás de un login?
Sí. Proporciona credenciales de prueba y maneja recorridos autenticados — paneles, checkout, páginas de cuenta y más.
¿Es seguro el testing de seguridad? ¿Rompá mi sitio?
Las verificaciones pasivas (cabeceras, datos expuestos, brechas de autenticación) son siempre no destructivas. Los ataques activos o simulados solo corren en una URL de staging y solo con tu autorización explícita — nunca en producción sin aprobación.
¿Hacen pruebas de carga o estrés?
Reportamos observaciones de rendimiento de página, pero no realizamos pruebas de carga o estrés (simulando miles de usuarios concurrentes) — eso requiere otra herramienta. Pregúntanos y te diremos cuál usar.
¿Qué cuenta como una "revisión"?
Una revisión es una re-ejecución fresca de las pruebas afectadas con un informe actualizado. Las revisiones incluidas cubren las primeras re-ejecuciones; las re-ejecuciones adicionales están disponibles como complemento.
¿Puedes monitorear continuamente, no solo una vez?
Sí — el paquete Continuous Watch conecta Regressops a tu CI/CD y realiza verificaciones programadas de deriva y seguridad. El monitoreo continuo está disponible como un retainer mensual.
¿Qué necesitas para empezar?
Tu URL de staging/producción, credenciales de prueba (si hay restricciones), una breve nota sobre tus recorridos críticos y cualquier área problemática conocida. Nosotros nos encargamos del resto.