Explorar las categorías
Explora
Fiverr Pro
Español
$
USD

Traducción automática
¿Construiste una app con Lovable, v0, Bolt, Cursor o ChatGPT y ahora está rota? No estás solo. El código generado por IA se ve bien hasta que algo falla: los botones dejan de funcionar, la compilación se cae, las APIs se quedan sin respuesta, los diseños se colapsan en móvil. Y la IA solo parchea sus propios errores en círculos.
Yo arreglo el código real que está debajo.
Soy desarrollador de empresa y analista certificado SANS/GIAC (GREM, GCFA, GMON) que trabaja con codebases generadas por IA a diario - JavaScript/TypeScript, React, Next.js, Python, Node - y sé exactamente dónde suelen fallar las apps con vibe codificado.
Qué obtendrás:
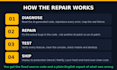
- Diagnóstico de cada error, no solo del síntoma
- Arreglos reales en el código fuente, no otro parche de IA
- Consola limpia, funciones funcionando, builds que pasan
- Informe en lenguaje claro de qué se rompió y por qué
- El código fuente arreglado, para que lo conserves
Depuro sistemas de producción para vivir. Donde IA adivinó, yo verifico. Donde colocó parches sobre parches, devuelvo una estructura limpia.
¿Tienes un error de consola, una implementación atascada o una app que casi funciona? Envíala y te diré qué pasa antes de que compres.
SANS Certified Malware Analyst Forensic Expert
Idiomas
Traducción automática
Traducción automática
¿Qué herramientas de IA soportas?
Código generado por Lovable, v0, Bolt, Replit, Base44, Cursor y ChatGPT - cualquier app de JavaScript, TypeScript, React, Next.js, Python o Node. Si funciona en un navegador o se despliega desde GitHub, puedo arreglarlo.
¿Qué pasa si mi app no tiene reparación?
Después de diagnosticar te lo diré con honestidad. La mayoría de los problemas son solucionables, y si reconstruir limpiamente sale más barato que parchear, te lo diré antes de que gastes un peso.
¿Firma NDA?
Sí. Tu código, datos e idea se mantendrán estrictamente confidenciales.


