Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
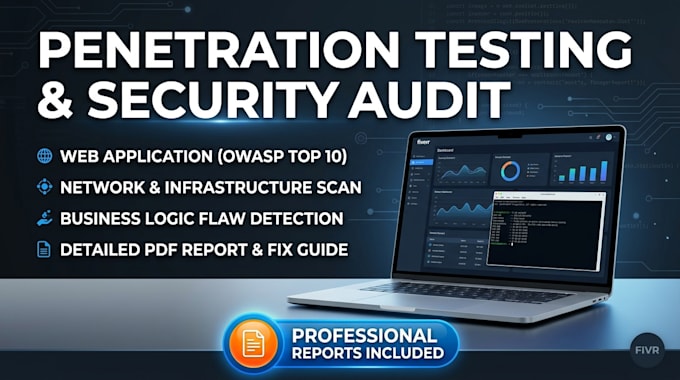
¿Tu sitio web, app o red es vulnerable a amenazas cibernéticas? Protege tus activos digitales antes de que los atacantes los exploten. Ofrezco pruebas de penetración profesionales, evaluación de vulnerabilidades y auditoría de calidad para aplicaciones web e infraestructura de red.
Siguiendo estándares de la industria (OWASP Top 10), identificaré fallos de seguridad, errores operativos y cuellos de botella de rendimiento, dando a tu equipo pasos claros para solucionarlos rápidamente.
Qué pruebo:
Qué obtendrás:
Prueba ética, confidencial y totalmente conforme. Por favor, contáctame antes de pedir para scopes o detalles de objetivos personalizados. (Se requiere autorización del propietario del objetivo)
Aplicación de prueba:
Sitio web
Tecnología de desarrollo:
Django
•
Node.js
•
Python
•
SQL
•
Swift
Dispositivo:
Mac
•
Linux
Traducción automática
¿Necesitas autorización antes de realizar una prueba de penetración?
Sí. Realizo estrictamente pruebas de penetración éticas. Requiero confirmación de que posees el sitio web/red objetivo o permiso escrito explícito del propietario antes de empezar cualquier prueba.
¿La prueba de penetración causará tiempo de inactividad en mi sitio web o servidor en vivo?
No. Mi metodología de pruebas es no destructiva y segura para entornos de producción. Realizo pruebas controladas y puedo coordinar ventanas de tiempo específicas si prefieres probar fuera de horas pico.
¿Cuál es la diferencia entre un escaneo automatizado y una pentest manual?
Los escaneos automatizados identifican rápidamente vulnerabilidades conocidas del software usando herramientas. Una pentest manual llega más lejos: emulo técnicas reales de hackers para descubrir fallos en la lógica de negocio, errores de control de acceso complejos y rutas de explotación encadenadas que los escáneres no detectan.
¿Puede volver a probar mi sistema después de que tu equipo de desarrollo solucione los problemas?
¡Sí! Un retrabajo de escaneo gratuito está incluido en el paquete Premium para verificar que los parches del desarrollador solucionaron las vulnerabilidades. También puedes añadir retrabajos como un extra de servicio personalizado.
¿Mantendrás confidenciales los datos de mi empresa y la información de las pruebas?
Absolutamente. Todos los detalles del proyecto, datos objetivo y hallazgos del informe son estrictamente confidenciales. También puedo firmar un Acuerdo de Confidencialidad (NDA) antes de recibir los datos de acceso.
