Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Diseño barreras de protección antes de que AWS se vuelva caótico.
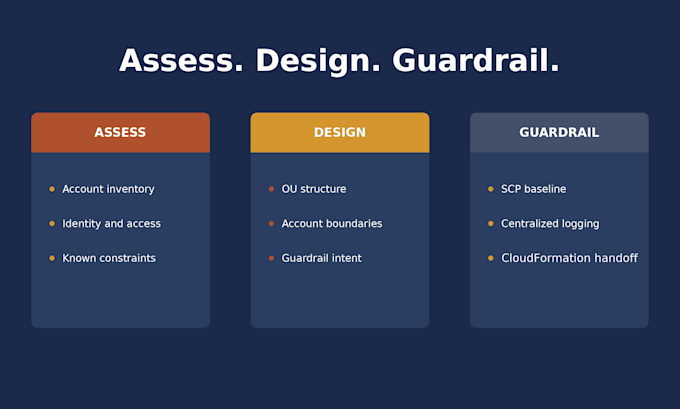
Configuraré una base práctica de AWS multi-cuenta en tu propia AWS Organization, usando el nivel de características que se adapte a tus necesidades.
Básico - base de AWS Organizations: ciclo de vida de las cuentas miembro, una jerarquía de hasta 3 OUs, facturación consolidada, CloudFormation y scripts ejecutables, además de documentación.
Estándar - Añade IAM Identity Center (SSO), acceso con menor privilegio, conjuntos de permisos y asignaciones de cuentas, y SCP guardrails a nivel de OU.
Premium - Incluye una zona de aterrizaje de AWS Control Tower, controles seleccionados y Account Factory para una organización nueva o aprobada en elegibilidad.
Cada paquete incluye configuración y documentación. Los paquetes Standard y Premium incluyen instalación, un entorno seguro y entrega.
Alcance: el trabajo se mantiene en tu AWS Organization. Nunca necesito credenciales de root. La red entre cuentas y la certificación formal de cumplimiento están excluidas. Control Tower es solo en Premium y está sujeto a evaluación de elegibilidad. Se pueden añadir OUs adicionales mediante el extra.
El precio asume no más de 10 cuentas miembro existentes. Para estates más grandes, remediaciones en masa o excepciones específicas de cuentas, se requiere un alcance personalizado.

Proveedor de la nube:
Amazon Web Services
Experiencia:
Desarrollo
•
Configuración
Traducción automática
¿Necesitas acceso root a mi AWS Organization?
No. Uso acceso federado o SSO con privilegios mínimos cuando es posible, con un rol IAM limitado como respaldo.
¿Es esto una auditoría de cumplimiento formal?
No. Se trata de una configuración de gobernanza a nivel de arquitectura, no de una auditoría o certificación formal como SOC 2, HIPAA, PCI u otra.
¿Qué herramienta de infraestructura como código utilizas?
Utilizo AWS CloudFormation además de scripts de automatización ejecutables cuando un flujo de trabajo de configuración de AWS los requiere.
¿Está incluido el networking entre cuentas?
No. Este servicio cubre estructura organizacional, identidad, barreras y gobernanza centralizada. El networking puede definirse por separado.
¿Está incluido AWS Control Tower?
Premium incluye una zona de aterrizaje de AWS Control Tower, controles seleccionados y Account Factory para una organización nueva o aprobada en elegibilidad.
¿Está incluido IAM Identity Center (SSO)?
Sí, en Estándar y Premium. Configuro el modelo de acceso acordado, conjuntos de permisos y asignaciones de cuentas.