Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Analista de ciberseguridad SIEM EDR
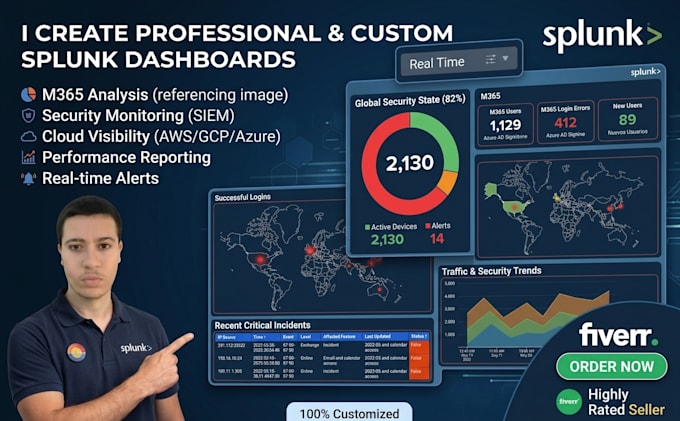
¿Necesitas ayuda para crear paneles limpios en Splunk, escribir consultas complejas en SPL o configurar alertas confiables? ¿Quieres entender cómo funcionan tus logs y aprender SPL más rápido?
Soy especialista en SIEM y Splunk. Ayudo a los clientes a extraer insights útiles de sus datos de máquina, detectar anomalías con alertas precisas y dominar Splunk mediante explicaciones claras y paneles estructurados.
Lo que ofrezco:
- Paneles interactivos personalizados: Paneles visualmente atractivos con filtros dinámicos, menús desplegables, selectores de tiempo y gráficos adaptados a tus necesidades operativas o de seguridad.
- Creación y optimización de consultas SPL: Diseñar y solucionar problemas en consultas usando comandos como stats, eval, rex, lookup, timechart y transaction para una búsqueda rápida.
- Alertas y reportes programados:*Configurar alertas automáticas accionables con umbrales precisos para mantener bajos los falsos positivos.
- Investigación y análisis de logs: Revisar tus logs de eventos para identificar errores, amenazas de seguridad, caídas de rendimiento o tendencias de uso.
- Capacitación y guía en Splunk y SPL: Tutoriales paso a paso para enseñarte cómo funciona Splunk, cómo navegar por la interfaz y cómo escribir tus propias consultas SPL con confianza.

Dispositivo:
Escritorio
•
Laptop
•
Servidor
•
Móvil
•
Otros
Sistema operativo:
Windows
•
Linux
•
Ubuntu
