Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Desarrollador web, especialista en ciberseguridad, experto en SEO : Nithursan
Nivel 1
Ha cumplido determinados criterios de rendimiento y muestra un gran potencial en la plataforma.
Con alta capacidad de respuesta
Conocido por sus respuestas excepcionalmente rápidas
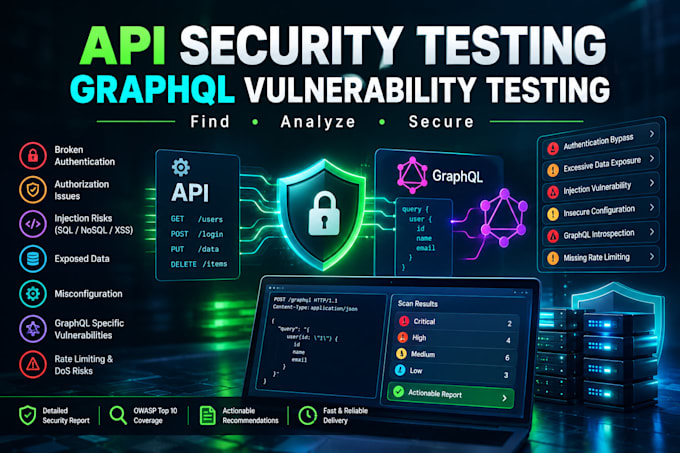
¿Tus APIs exponen datos sensibles? Los escáneres automatizados no detectan las vulnerabilidades críticas de múltiples pasos que causan brechas de datos en el mundo real.
Ofrezco pruebas manuales expertas de Seguridad de API y Penetration Testing en GraphQL para fortalecer tu backend contra amenazas avanzadas. Abordo tu infraestructura con una mentalidad de bug-bounty, encontrando las fallas críticas que otros pasan por alto.
Mi alcance de pruebas incluye:
Lo que obtienes:
No esperes a que ocurra una brecha. Contáctame antes de ordenar para discutir tu alcance y tecnología.
Aplicación de prueba:
API
Tecnología de desarrollo:
JavaScript
•
Node.js
•
NoSQL
•
Python
•
SQL
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Teléfono móvil Android
Traducción automática
¿Qué necesitas para comenzar la prueba de penetración de API?
Necesito la documentación de la API (Swagger, OpenAPI o colección de Postman), una lista de endpoints objetivo y credenciales de prueba válidas con diferentes niveles de privilegio.
¿Realizas pruebas específicamente en GraphQL?
Sí. GraphQL tiene vectores de ataque únicos. Pruebo filtraciones de introspección, bypasses de rate limit basados en alias, batching malicioso y consultas profundamente anidadas que causan agotamiento de recursos.
¿Por qué es mejor la prueba manual que los escáneres automatizados?
Los escáneres automatizados suelen pasar por alto fallas en lógica de negocio y vulnerabilidades complejas de Broken Object Level Authorization (BOLA/IDOR). Los testers humanos validan resultados, comprenden la lógica de negocio y adaptan las rutas de ataque.
¿Qué se incluye en el entregable final?
Un informe completo de Vulnerability Assessment y Penetration Testing (VAPT) que incluye puntuaciones CVSS, pasos precisos de PoC y guías de remediación.
¿Puedes probar mi API en un entorno de producción?
Sí, utilizo técnicas de prueba controladas y no destructivas bajo restricciones acordadas. Sin embargo, se recomienda encarecidamente realizar pruebas en un entorno de staging o QA dedicado.
¿Verificas inyecciones en bases de datos y fallas del lado del cliente?
Sí. Pruebo exhaustivamente toda entrada controlada por el usuario para explotación en bases de datos (SQLi/NoSQLi), bypasses complejos de regex en XSS y inyección en GraphQL dirigida a resolvers subyacentes.
¿Proporcionarás una prueba de concepto (PoC) para los bugs encontrados?
Sí. Cada vulnerabilidad identificada incluye una guía paso a paso para reproducirla y payloads de exploit personalizados para que tu equipo de desarrollo pueda verificar fácilmente la falla.
¿Realizas pruebas de Remote Code Execution (RCE)?
Sí. Identificar vulnerabilidades críticas como la ejecución remota de código es un enfoque principal. Analizo activamente endpoints en busca de caminos de ejecución no autorizados y fallas sistémicas a nivel de servidor.
¿Ofreces una re-prueba después de aplicar parches?
Sí. Dependiendo del paquete seleccionado, ofrezco re-pruebas para verificar que los parches de seguridad de tu equipo de desarrollo hayan mitigado con éxito las vulnerabilidades reportadas.