Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Traducción automática
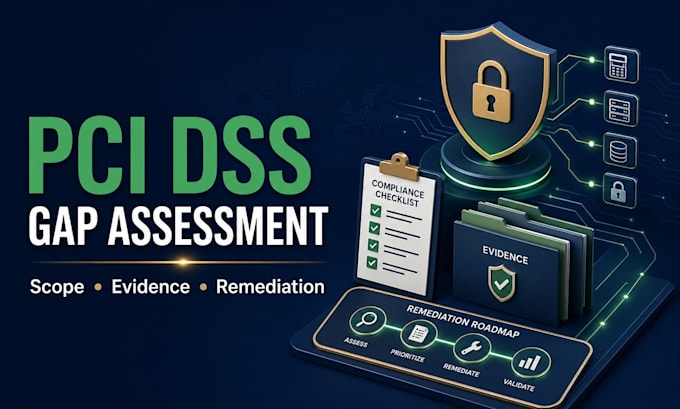
Convierte los requisitos de PCI DSS en un plan de preparación práctico y priorizado para tu entorno de pagos.
Te ayudaré a aclarar el alcance, revisar las evidencias disponibles, identificar las brechas de control y organizar las acciones de remediación. Dependiendo del paquete, los entregables pueden incluir una matriz de brechas, lista de solicitudes de evidencia, prioridades de riesgo, recomendaciones de propiedad y una hoja de ruta de remediación por fases. También puedo revisar las suposiciones de segmentación y las evidencias técnicas cuando estén incluidas en el alcance.
Mi enfoque conecta el lenguaje de cumplimiento con el trabajo operativo real en personas, procesos y tecnología. El resultado es un plan claro que pueden usar tus equipos de seguridad, TI y negocio.
Importante: esto es soporte de asesoría para preparación, no una atestación formal, certificación, escaneo ASV o firma QSA. Tu adquiriente, marcas de pago o QSA determinan los requisitos de validación formal. No se requiere ni debe enviarse información sensible del titular de la tarjeta. Por favor, contáctame antes de ordenar para confirmar el contexto del comerciante o proveedor de servicios, el camino SAQ o ROC y el tamaño del entorno.
Cybersecurity, Pentesting and PCI DSS Consultant
Idiomas
Traducción automática
Traducción automática
¿Esto hará que mi empresa cumpla con PCI DSS?
Ningún servicio de asesoría puede garantizar el cumplimiento. Ofrezco soporte de preparación y evaluación de brechas; la validación formal puede requerir un QSA, ISA, ASV u otra parte aprobada.
¿Necesitas datos del titular de la tarjeta?
No. No envíes PAN, CVV, datos de autenticación, contraseñas, tokens ni datos de pago en vivo.
¿Puedes ayudar a elegir el SAQ correcto?
Puedo ofrecer orientación sobre el alcance con la información proporcionada, mientras que el camino final de validación debe confirmarse con tu adquiriente o QSA.
¿Puedes revisar la segmentación de red?
Sí, se puede incluir revisión de documentación y configuración. Las pruebas técnicas de segmentación requieren un compromiso separado, autorizado y con alcance definido.
¿Qué versión de PCI DSS se usa?
La evaluación usará la versión aplicable en la fecha del pedido y según tus requisitos de validación.
