Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Especialista en ciberseguridad, informes de pentest y auditorías de seguridad
Realizaré una investigación forense digital completa en tu evidencia digital. Utilizo herramientas forenses estándar de la industria como Autopsy y FTK Imager para recuperar archivos eliminados, analizar imágenes de disco, examinar el historial del navegador y extraer artefactos digitales.
Mis servicios incluyen recuperación de archivos, creación de imágenes de disco, forense de correos electrónicos, forense de memoria, análisis de volcado hexadecimal y análisis del historial del navegador. También desarrollo scripts personalizados en Python y herramientas forenses adaptadas a los requisitos específicos de tu caso.
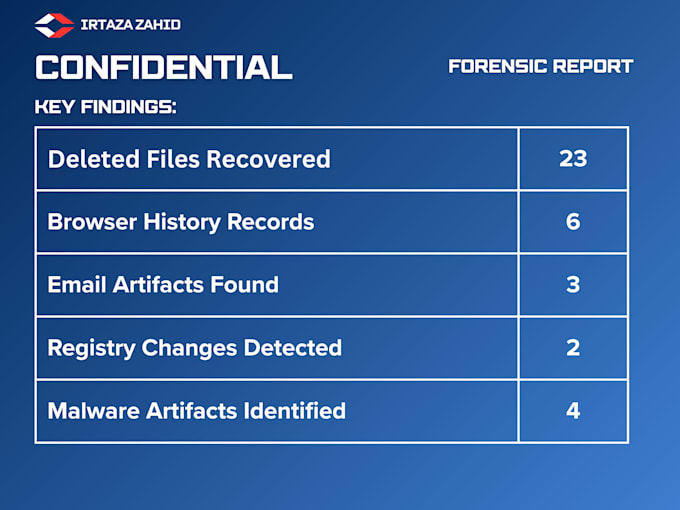
Lo que recibirás es un informe forense profesional con resumen ejecutivo, hallazgos detallados, capturas de pantalla y línea de tiempo de evidencia. Para clientes premium, proporciono informes listos para la corte con documentación de cadena de custodia.
Yo manejo todos los casos con total confidencialidad y soy compatible con NDA. Toda evidencia se maneja de forma segura y se elimina después de la entrega.
Ya seas estudiante que necesita un informe forense para tu proyecto, profesional investigando un incidente o abogado que requiere evidencia digital para un caso, puedo ayudarte.
Contáctame para discutir tus necesidades de investigación forense.


Traducción automática
¿Qué incluye el paquete Básico?
El paquete básico incluye recuperación de archivos, análisis de datos eliminados y un informe forense básico con hallazgos. Es perfecto para recuperación rápida de datos y necesidades forenses básicas.
¿Cuál es la diferencia entre Estándar y Premium?
El paquete Estándar incluye investigación forense completa usando Autopsy y FTK Imager con un informe detallado y capturas de pantalla. El paquete Premium incluye todo en Estándar más scripts personalizados en Python, forense de memoria, forense de correos electrónicos, análisis de volcado hexadecimal y un informe listo para la corte con documentación de cadena de custodia.
¿Con qué tipos de dispositivos y datos trabajas?
Trabajo con sistemas Windows, imágenes de disco, volcados de memoria, archivos de correo, historial del navegador y varios formatos de archivos forenses. Puedo analizar discos duros, SSDs, unidades USB y capturas de memoria.
¿Mis archivos y datos están seguros y son confidenciales?
Sí. Todos los datos se manejan con total confidencialidad. Soy compatible con NDA y todos los archivos se eliminan inmediatamente después de la entrega. Tu privacidad es mi prioridad.
¿Construyes herramientas forenses personalizadas?
Sí. El paquete premium incluye scripts personalizados en Python y herramientas forenses para tu caso. He desarrollado BitLocker Key Finder, scripts de análisis de evidencia, informes automatizados, análisis del registro, carving de archivos y scripts de análisis de logs. Cada herramienta se crea específicamente para tu caso con código fuente incluido.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222

Estados Unidos
Thank you!
USD 200-USD 400
Precio
1 día
Tiempo
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222
Estados Unidos
Thank you!
USD 200-USD 400
Precio
1 día
Tiempo