Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero DevOps
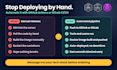
¿Sigues ingresando manualmente por SSH a los servidores para sacar código, construir imágenes y reiniciar contenedores en cada lanzamiento?
Los despliegues manuales desperdician horas de los desarrolladores y arriesgan costosas caídas por commits no verificados. Soy un ingeniero de DevOps certificado en AWS especializado en diseñar flujos de trabajo CI/CD automatizados y a prueba de fallos usando GitHub Actions y GitLab CI/CD. Construyo pipelines que prueban, construyen y despliegan tu código de forma confiable en cada push.
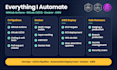
Lo que construyo y automatizo:
¿Por qué trabajar conmigo?
¡Envíame tu stack tecnológico antes de ordenar!
Herramientas:
Docker
•
GitLab
•
GitHub
Marcos:
npm
•
Terraform
Proveedor de la nube:
Amazon Web Services
Lenguaje de programación:
Bash
•
JavaScript
•
Python
•
Powershell
Experiencia:
Migración
•
Depuración de código
•
Configuración
Traducción automática
¿Cómo manejas de forma segura las credenciales sensibles y secretos de producción?
Sigo estrictos estándares de seguridad y el principio de menor privilegio. Nunca incluyo contraseñas, claves privadas o tokens API en los archivos YAML de los pipelines. Todos los valores sensibles se almacenan de forma segura usando GitHub Secrets o Variables enmascaradas de GitLab CI/CD, o se obtienen dinámicamente mediante AWS IAM OpenID Connect (OIDC) para evitar fugas.
¿Puedes crear pipelines de despliegue para servidores privados o proveedores de VPS distintos de AWS?
Sí. Creo flujos de trabajo automatizados que despliegan directamente a AWS (EC2, ECS, S3/CloudFront), DigitalOcean, Hetzner, Linode o cualquier servidor Linux dedicado usando claves SSH seguras, runners autohospedados o webhooks.
¿Soportas configuraciones de monorepo o arquitecturas de microservicios múltiples?
Sí. Configuro filtros por rutas de cambio (disparos basados en rutas) para que los workflows solo se ejecuten cuando cambian directorios específicos de microservicios. Esto evita ejecuciones redundantes y reduce significativamente los tiempos de pipeline y el uso de minutos de CI.
¿Proporcionarás documentación sobre cómo modificar o mantener el pipeline?
Sí. Todos los archivos .github/workflows o .gitlab-ci.yml están escritos con comentarios claros que explican cada etapa de construcción, variable de entorno y disparador. Recibirás una visión general operativa para que tu equipo de desarrollo pueda actualizar fácilmente los pasos o agregar futuros destinos de despliegue.


