Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
Ingeniero de sistemas además de diseñador gráfico y editorial
Políticas de seguridad listas para auditoría, redactadas por alguien que realmente trabaja en seguridad.
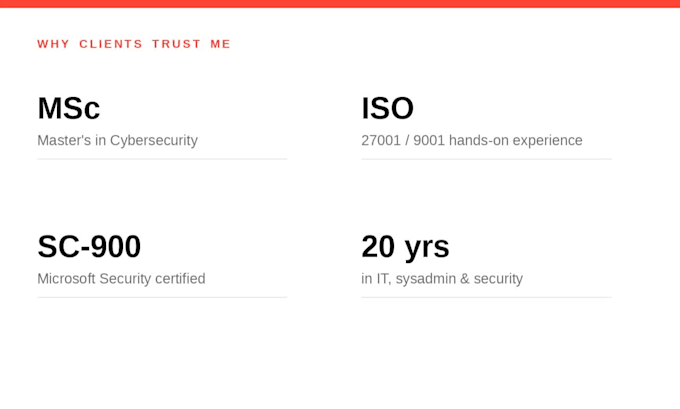
Poseo una maestría en Ciberseguridad y tengo 20 años en TI, incluyendo trabajo práctico en entornos ISO 27001 / ISO 9001. Transformo marcos de trabajo en documentación clara y personalizada que tu equipo realmente seguirá, no plantillas genéricas copiadas de internet.
Lo que puedo preparar para ti: Política de Seguridad de la Información, Uso Aceptable, Control de Acceso, Respuesta a Incidentes, Políticas de Continuidad del Negocio y Copias de Seguridad, conjuntos de políticas alineadas con ISO 27001 / NIST (inicio de ISMS), plantillas de registro de riesgos y declaración de aplicabilidad (SoA), SOPs de seguridad, estándares y guías de seguridad para empleados
Por qué trabajar conmigo: Maestría en Ciberseguridad + certificado Microsoft SC-900 Experiencia real alineada con controles ISO 27001 / ISO 9001 Ex-Redactor técnico de Microsoft, los documentos son claros y estructurados Nativo en español y avanzado en inglés, entregados en ambos idiomas
Envíame un mensaje antes de ordenar para entender tu empresa, sistemas y marco de referencia, y poder darte un alcance exacto.
Nota: Esto es soporte de documentación adaptado a tu organización, no asesoría legal ni garantía de certificación. Los resultados finales de la auditoría dependen de tu implementación.



Traducción automática
¿Esto es asesoría legal o una garantía de certificación?
No. Proporciono documentación profesional adaptada a tu organización. La certificación depende de cómo implementes y operes los controles. Haré que los documentos estén listos para auditoría, pero no puedo garantizar el resultado de la auditoría.
¿Qué marcos de referencia cubres?
Principalmente ISO 27001 y NIST (CSF / 800-53). También puedo alinear documentos con las mejores prácticas generales o mapear hacia la preparación para SOC 2 — envíame un mensaje con tu objetivo.
¿Serán plantillas genéricas?
No. Personalizo cada política según el tamaño de tu empresa, industria, sistemas y alcance. Por eso hago preguntas antes de comenzar.
¿Se mantiene confidencial la información de mi empresa?
Sí. Trato toda la información como confidencial y estoy dispuesto a trabajar bajo tu NDA.
¿Puedes entregar en español?
Sí — hablante nativo de español. Ordena en español, inglés o ambos (bilingüe adicional).