Explorar las categorías
Español
$
USD
Conecta tu IA a Fiverr
Probador de penetración
Soy un cazador de recompensas de errores profesional y pentester. Realizo pruebas de seguridad manuales y automáticas para encontrar vulnerabilidades reales, no solo ruido de escáner.
Qué pruebo:
- SQLi, XSS, IDOR, autenticación por defecto
- Control de acceso roto (OWASP A01)
- fallos en API, CSRF, SSRF
- malware en WordPress y configuraciones erróneas
- cabeceras del servidor, CORS, CSP
Lo que obtienes:
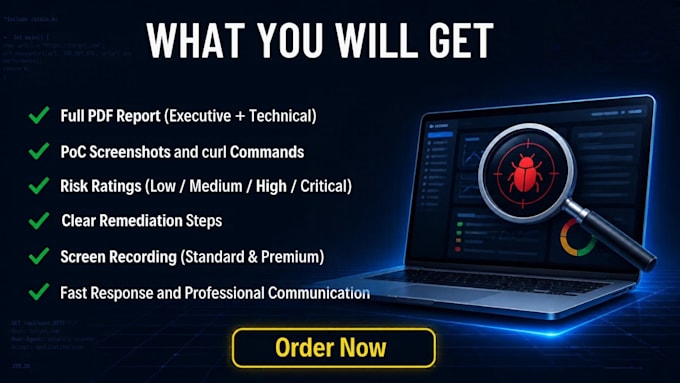
- informe completo en PDF (ejecutivo + técnico)
- capturas de PoC y comandos curl
- calificación de riesgo (Bajo/Medio/Alto/Crítico)
- pasos de remediación claros
Por qué conmigo:
- experiencia real en bug bounty
- informes aceptados por HackerOne, Bugcrowd, Intigriti
- respuesta rápida y comunicación profesional
Nota: el alcance debe estar dentro de programas de bug bounty públicos o de tu propiedad. No se permiten pruebas ilícitas.

Plataforma de pruebas:
Pruebas de sitios web
Dispositivo:
PC
•
Linux
Traducción automática
P1: ¿Proporcionas prueba de concepto (PoC)?
R: Sí, cada hallazgo incluye captura de pantalla, solicitud/respuesta y comando curl. La versión Premium incluye grabación de pantalla.
P2: ¿Puedes probar APIs o backends móviles?
R: Sí. Pruebo APIs REST/GraphQL, fallos de JWT, IDOR, saltos de rate-limit y fallos de lógica con la misma profundidad que en la web.
P3: ¿Pruebas sitios en producción?
R: Sí, siempre que seas dueño del sitio o cuentes con la autorización escrita para probarlo.