Explorar las categorías
Explora
Fiverr Pro
Español
$
USD
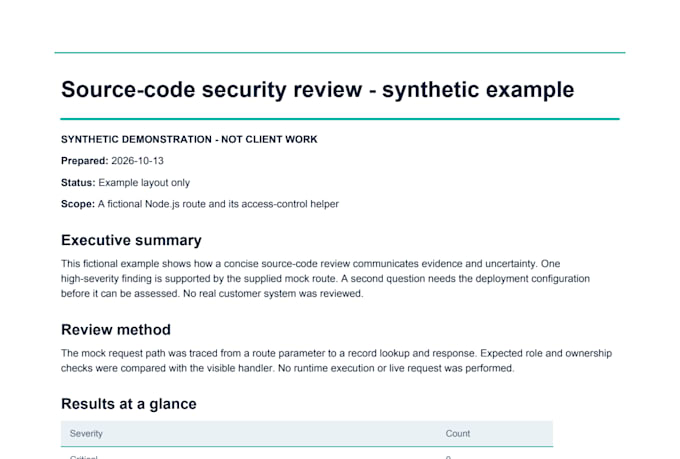
Reviso código backend de Python y Node.js/TypeScript autorizado por el comprador en busca de problemas de seguridad.Rastreó rutas acordadas a través de autenticación, autorización, manejo de entradas, exposición de datos sensibles, manifiestos de dependencias y manejo de secretos. Recibes un informe priorizado con archivos y líneas afectados, prerrequisitos realistas, impacto y soluciones prácticas, además de una revisión de 30 minutos. Se investigan los posibles leads del escáner; las preocupaciones abiertas se etiquetan por separado.
Esta es una revisión estática de duración limitada de tu revisión proporcionada, no es una prueba de penetración, certificado de cumplimiento ni garantía. No se accede a sistemas en vivo. Por favor elimina secretos activos y datos personales innecesarios. Proporciona una instantánea del código fuente extraída y el hash de commit/archivado, rutas exactas, roles y límites de confianza, y autorización por escrito. Límites seleccionados de código fuente: Básico 800 líneas/1 flujo, Estándar 2,500/2 flujos, Premium 5,000/3 flujos. Máximo de fuente en repositorio: 15,000 líneas de código admitidas, 1,000 archivos de texto aceptados, 25 MB de texto aceptado. Una revisión cubre correcciones fácticas en la misma revisión; si hay código nuevo o correcciones se necesita una oferta personalizada. Indica antes de pedir si el alcance es inusual.

Tecnología de desarrollo:
Python
Experiencia:
Manejo de errores
•
Pruebas de unidad
•
Otros
Traducción automática
¿Qué código revisión?
Aplicaciones backend en Python y Node.js JavaScript o TypeScript. Las rutas seleccionadas deben ajustarse al límite de tu paquete. Consulta antes de pedir para otros lenguajes, apps móviles, infraestructura o grandes monorepos.
¿Ejecutarás mi app o escanearás mi sitio de producción?
No. El Gig estándar es una revisión estática del código fuente. Cualquier prueba aislada requiere un alcance acordado por separado y un entorno seguro. Las pruebas en vivo requieren autorización escrita por separado que nombre el objetivo, métodos y ventana de tiempo.
¿Qué cubre la revisión incluida?
Una ronda de correcciones fácticas o aclaraciones sobre el informe entregado en la misma revisión del código fuente. Nuevo código, nuevos caminos, correcciones y nueva pruebas requieren otro pedido u oferta personalizada.
¿Puedes corregir los problemas encontrados en la revisión?
Sí, mediante una oferta personalizada separada después de ponernos de acuerdo sobre una hallazgo. Un parche enfocado con una prueba de regresión significativa comienza en 250 dólares y añade 3 días; una nueva prueba de una corrección empieza en 100 dólares y añade 2 días. Cambios mayores requieren cotización.
¿Mantendrás mi código privado?
Sí. Mantengo los archivos proporcionados en una carpeta de orden aislada y no publico fragmentos de código ni de portafolio sin tu permiso por escrito. Elimina secretos activos y datos personales innecesarios antes de enviar la instantánea. El análisis de código con IA es opcional.
¿Garantizas que mi código no tiene vulnerabilidades?
No. Esta es una revisión limitada en el tiempo de la revisión y rutas acordadas. El informe explica qué se verificó, qué se excluyó y qué preocupaciones necesitan evidencia o pruebas adicional.